Also folgt die Absenderadresse mindestens einem bestimmten Muster? Für den einen klugen PH-Mitarbeiter zu deuten was im Paket drin ist, kostet nur ein Lächeln. Schon braucht man das Päckchen nicht öffnen, um zu sagen was drin ist. Darauf will hinaus. Was der Mitarbeiter mit dieser Information macht, ist eine andere Sache. Aber er hätte alle Daten, um böse Dinge zu tun.
Nochmal: Es behauptet niemand, dass der Service komplett vertrauenslos ist.
Aber Fakt ist, dass du, wenn du darauf vertraust, dass das Copiaro-Team keinen geheimen Plan hat, um dich bei deinem BitBox-Kauf zu enttarnen, du mit dem Service deutlich besser/privater/sicherer bist, als ohne.
Was sollte denn der Mitarbeiter im Paketversand mit der Information „Karlsson hat eine Bitbox bestellt“ deiner Meinung nach anfangen? Zu dir nach Hause fahren und dich verkloppen?
Die Info hätte er sowieso, weil wenn du z.B. eine BitBox so bestellst, es aus dem selben Lager kommt und der Mitarbeiter dann halt direkt deine richtige Adresse auf dem Tisch hat :D .
Und was ist eigentlich mit dem Postboten, der dir das Paket vor die Haustür legt? Der hat ja auch die Daten, um böse Dinge zu tun xD
Also bei aller Liebe und Hang zur Vorsicht… man kann es halt auch übertreiben :)
2 „Gefällt mir“
Wollte nur sensibilisieren, da im Werbeartikel kein Wort dazu steht und die grünen Häkchen nur Positives suggerieren.
Vertrauen ist halt so eine Sache 
Wenn das so ist, dann brauchen wir auch PH nicht, wenn wir alle so gut gläubig sind.
Und das finde ich schon krass: Bitbox sagt, Kundendaten werden nach einem Monat aus dem System gelöscht. Was bringt das wenn Copiaro eh noch mal Daten aller Besteller hat?
Hoffentlich weiß der Bote nicht, dass Joe Keller = Bitbox ist.
Copiaro speichert die doch auch nicht.
Sorry, aber wenn du den Versand Unternehmen nicht vertraust, dann bestelle einfach nicht und kaufe nur in Persona. Das, was du gerade machst, ist etwas mehr als nur zu „sensibilisieren“.
Also speichern werden sie die Adressen so oder so, schließlich bekommen sie die Bestelladressen von Bitbox. Die Frage ist nur wo und wie lange.
Naja, einen Werbeartikel zu veröffentlichen mit nur Pluspunkten ist auch nicht so geil. Ein bisschen Kritik sollte schon erlaubt sein.
Na eben schon, weil man sich damit vor genau sowas wie dem Trezor Hack schützen kann…
abgesehen von all den anderen nützlichen Anwendungsfällen…
An sich ja, aber… Der Unterschied ist ja nur, wer deine Daten hat. Ein Angreifer oder ein Unternehmen(sangehörige) - in beiden Fällen muss du vertrauen, dass weder der eine noch der andere bei dir Zuhause mit einem Schraubenzieher auftaucht.
Es ist doch relativ eindeutig beschrieben, dass es um die Trennung geht, zwischen „weiß wohin“ und „weiß was drin ist“.
Aber ja, wir planen sowieso mal insgesamt etwas näher auf alles einzugehen wie Proxhub funktioniert und so weiter. Da können wir auf sowas dann näher eingehen.
1 „Gefällt mir“
Ja und ich traue lieber einem renommierten Unternehmen, als einem De-Facto Scammer/Angreifer… und das sehen vermutlich viele Leute ähnlich.
Mir ist es lieber Copiaro hätte die Daten, als ein Angreifer 
Das haben viele bei ColdCard auch gedacht
Ne… das ist ein ganz anderer Fall und anderes Thema.
2 „Gefällt mir“
Wird PH nicht ganz natürlich auch Bestellungen von „Substanzen“ aus dem Darknet anziehen? Ich frage mich, wie sie sich davor schützen wollen.
EDIT: ich habs gefunden
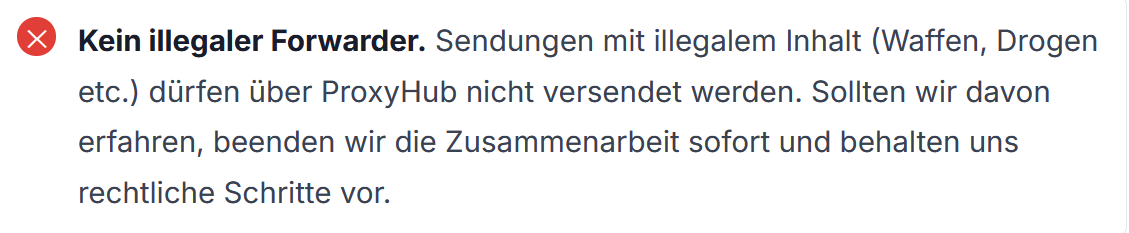
EDIT2: wobei aber dann folgende Frage auftaucht: wenn PH keine Daten speichert, wie wollen sie dann rechtliche Schritte vornehmen?
Echt cool solche Dienstleister. Danke für den Tipp! :)
Auch wenn viele jetzt lachen, hat eis.de auch einen sehr coolen Versand.
Dort wird die Verpackung sher diskret verpackt, als sei es eine „Nerd“ Bestellung, etc… Die sind da sehr kreativ :D
Was meinst Du damit? Wenn PH ein Paket weiterleitet, wird dann nur das Adresslabel ausgedruckt und die Empfangsadresse nirgends gespeichert? Ich konnte die Behandlung von Empfangsadressen nirgends einsehen in den AGB.
Naja DEINE Daten haben sie natürlich… wobei du ehrlicherweise nichtmal deinen echten Namen angeben musst, denke ich. PH ist ja nicht verpflichtet, das zu prüfen :D
Aber es geht ja darum, dass sie die Daten, von wem du ein Paket erhältst, nicht katalogisieren und langfristig abspeichern, weil denen ja egal ist, wo ein Paket her kommt. Wichtig für PH ist nur, wo das Paket hingeht :)
Es wäre wesentlich vertraunswürdiger, wenn sie die Empfängerdaten per AGB wirklich nur zum Weiterleiten verwenden würden und ansonsten nicht darauf zugreifen könnten. Also ausdrucken, draufkleben und das wars dann auch.
Denn was heute evtl. noch als legales Gut gilt, kann es schon Morgen nicht mehr sein. Und dann hat man evtl. ein Problem mit seinen Empfängerdaten.
EDIT: ich stelle mir ein „Versprechen“ in der Art von VPN Anbietern vor: die meisten versprechen, dass sie keine Logs halten 
Was ist denn hier schon wieder los?  Man merkt wirklich, dass Bärenmarkt ist und die Nerven blank liegen.
Da wird ein cooler Service vorgestellt, der die Privatsphäre verbessert und alle motzen nur und suchen das Haar in der Suppe.
3 „Gefällt mir“
Das ist erstmal ein sehr guter Service, Daumen hoch! Was spricht dagegen konstruktive Kritik und Verbesserungsvorschläge anzubringen? Man nehme als leuchtendes Beispiel Firefish. Die setzen alles um, damit ihr Service noch besser wird.
Ich hoffe PH wird ähnlich gut laufen.
Interessant, es wird sogar eine Ladungsfähige Anschrift geboten.
Diese Adresse könnte ich dann auch meiner Bank mitteilen?
Vielleicht würde man das sogar schaffen sich damit bei einer Börse etc. anzumelden?
Ohne Wohnsitz in der EU will mich ja keiner als Kunde.
Leider keine Packet Weiterleitung außerhalb der EU.
Kostet natürlich auch was aber evtl. ist es das ja wert.
Weil das eine Haare dir das Genick brechen kann. Ich verstehe es nicht, habt ihr aus dem ColdCard-Fiasko nichts gelernt? Warum wollt ihr weiterhin jedem und allen vertrauen? Nur weil Rene und Roman sagen, es ist ein Super Service? Was die Data Breaches der HW-Hersteller gezeigt haben, dass ausgerechnet deren Drittanbieter für Datenabfluss zuständig waren - alles Dienstleister, wo Hersteller die Kundendaten aus der Hand gegeben hatten. Das war bei Ledger so, das war bei Bitbox so und das war soeben bei Trezor so. Und jetzt soll ich PH vertrauen? Keiner weiß wo und wie lange sie Daten aufbewahren. Alle hoffen darauf, dass da schon nichts passieren wird. Hoffnung ist aktuell kein guter Berater.
2 „Gefällt mir“