Ich habe meinen Raspberry gestern aufgesetzt und in Betrieb genommen. Das Gerät ist jetzt 13 Stunden online, im Schnitt mit 10 Peers, und ich bin bei 32% (Bandbreite leider nur ca. 15-20 Mbit/s).
Ich wollte gestern eigentlich die beschriebenen Ports öffnen, habe dann aber von @duckaxe den Beitrag gelesen, dass ich dadurch potenziellen Angreifern die Möglichkeit eröffne, mich „anzugreifen“. Nein, da warte ich lieber noch…
Eins interessiert mich noch, aber dazu habe ich leider nichts gefunden: Kann ich mit Umbrel, mit einer App irgendwie auf das Raspberry-System, insbesondere den Lüfter zugreifen? Das heißt, sehen, ob und wie der Lüfter läuft?
Ich empfehle generell lüfterlose, passive Gehäuse wie z.B. die von AKASA. Temperatur duchgehend um die 30°C.
Um dich etwas zu beruhigen: Die Sorge kann ich nachvollziehen, sie ist aber in diesem Fall größtenteils unbegründet. Port 8333 zu öffnen bedeutet nicht, dass du dein Netzwerk oder deinen Raspberry „angreifbar“ machst. Über diesen Port läuft ausschließlich das Bitcoin-Peer-to-Peer-Protokoll. Andere Nodes können darüber nur genau das tun, was vorgesehen ist: mit deiner Node Bitcoin-Daten austauschen. Es gibt dort keine Anmeldemaske, keine Befehlsausführung und keinen Zugriff auf dein System.
Wichtig ist die Unterscheidung zwischen erreichbar und angreifbar. Mit offenem Port wird deine Node von außen erreichbar – aber nicht steuerbar. Bitcoin Core nimmt über diesen Port keine Kommandos an, sondern verarbeitet nur streng definierte Nachrichten. Auffälliges oder fehlerhaftes Verhalten wird automatisch blockiert. Genau deshalb laufen seit vielen Jahren zehntausende Nodes weltweit mit offenem Port, auch auf kleinen Rechnern wie dem Raspberry Pi.
Ohne geöffneten Port funktioniert deine Node grundsätzlich trotzdem, sie baut dann aber nur ausgehende Verbindungen auf. Das ist für den Start völlig okay, gerade wenn man sich erst einmal herantasten möchte. Mit offenem Port bekommst du zusätzlich eingehende Verbindungen, deine Node wird schneller „bekannt“ im Netzwerk und leistet einen aktiveren Beitrag zur Dezentralisierung. Ein Sicherheitsnachteil entsteht dadurch nicht, solange du nicht zusätzlich riskante Dienste wie ungesichertes SSH oder Weboberflächen nach außen öffnest.
Direkt über Umbrel selbst ist mir aktuell keine App bekannt, mit der du gezielt auf das Raspberry-System oder den Lüfter zugreifen und dessen Drehzahl oder Status einsehen kannst. Umbrel abstrahiert das darunterliegende System bewusst sehr stark.
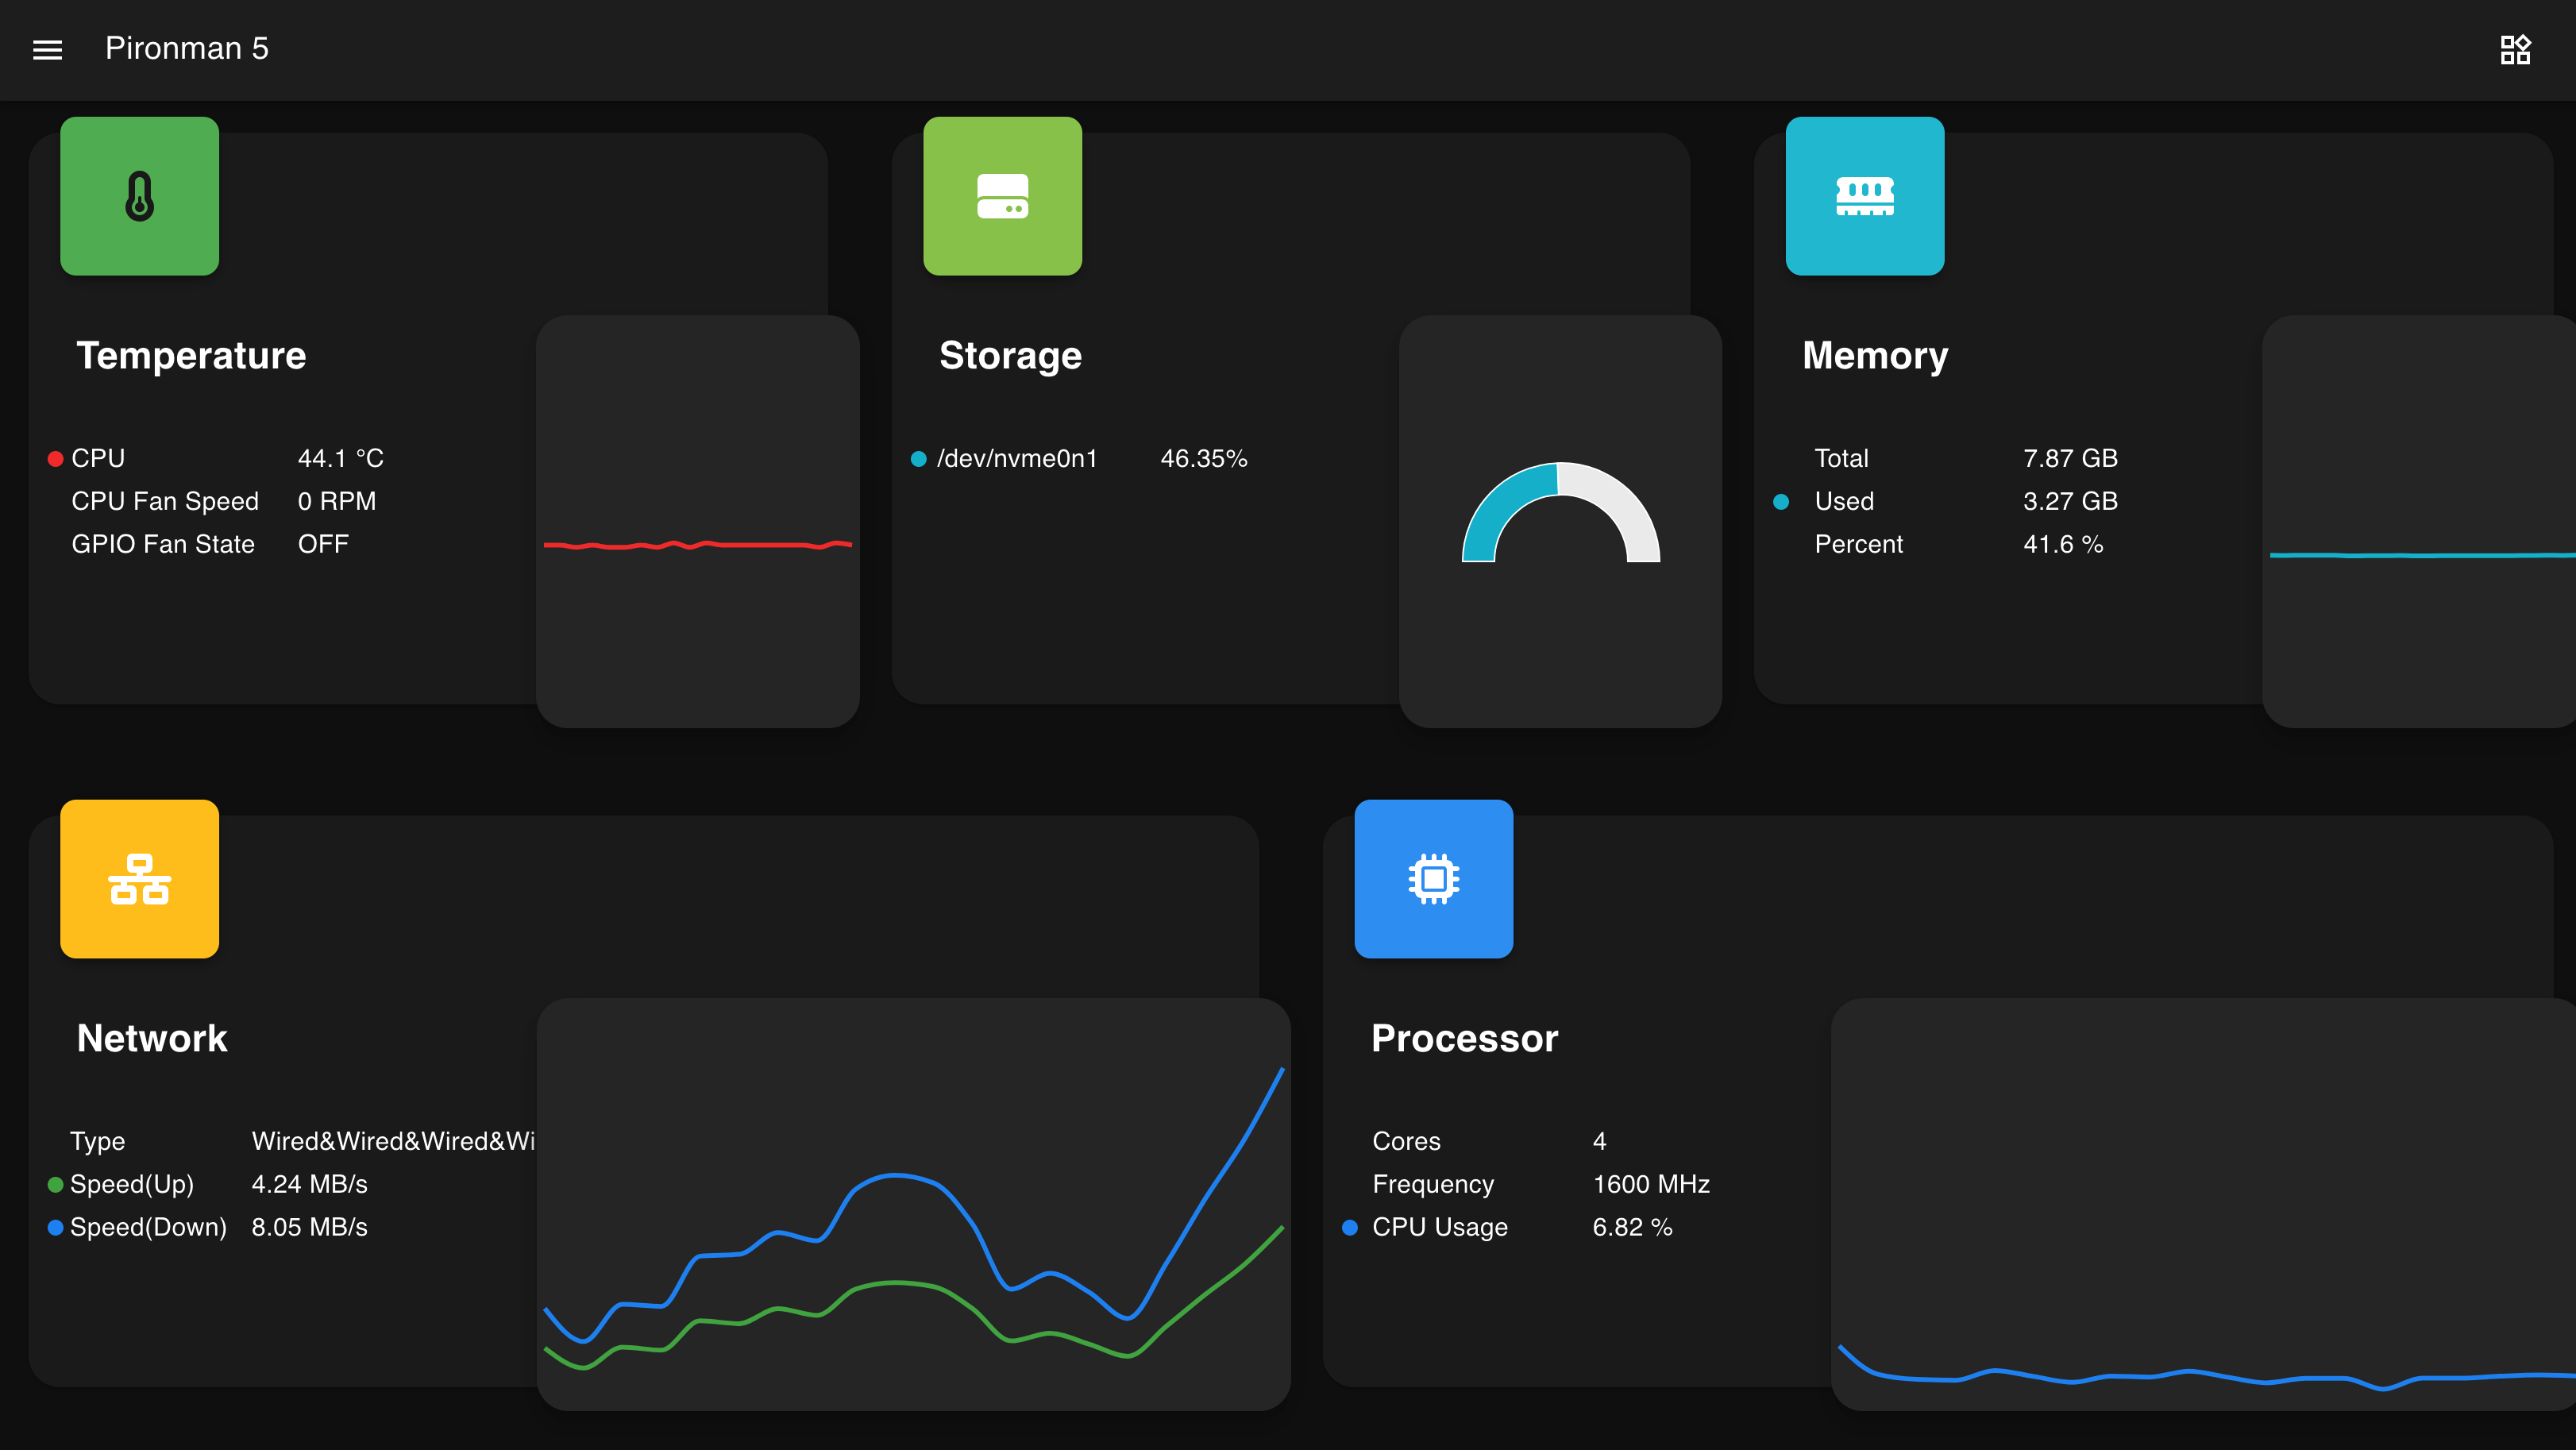
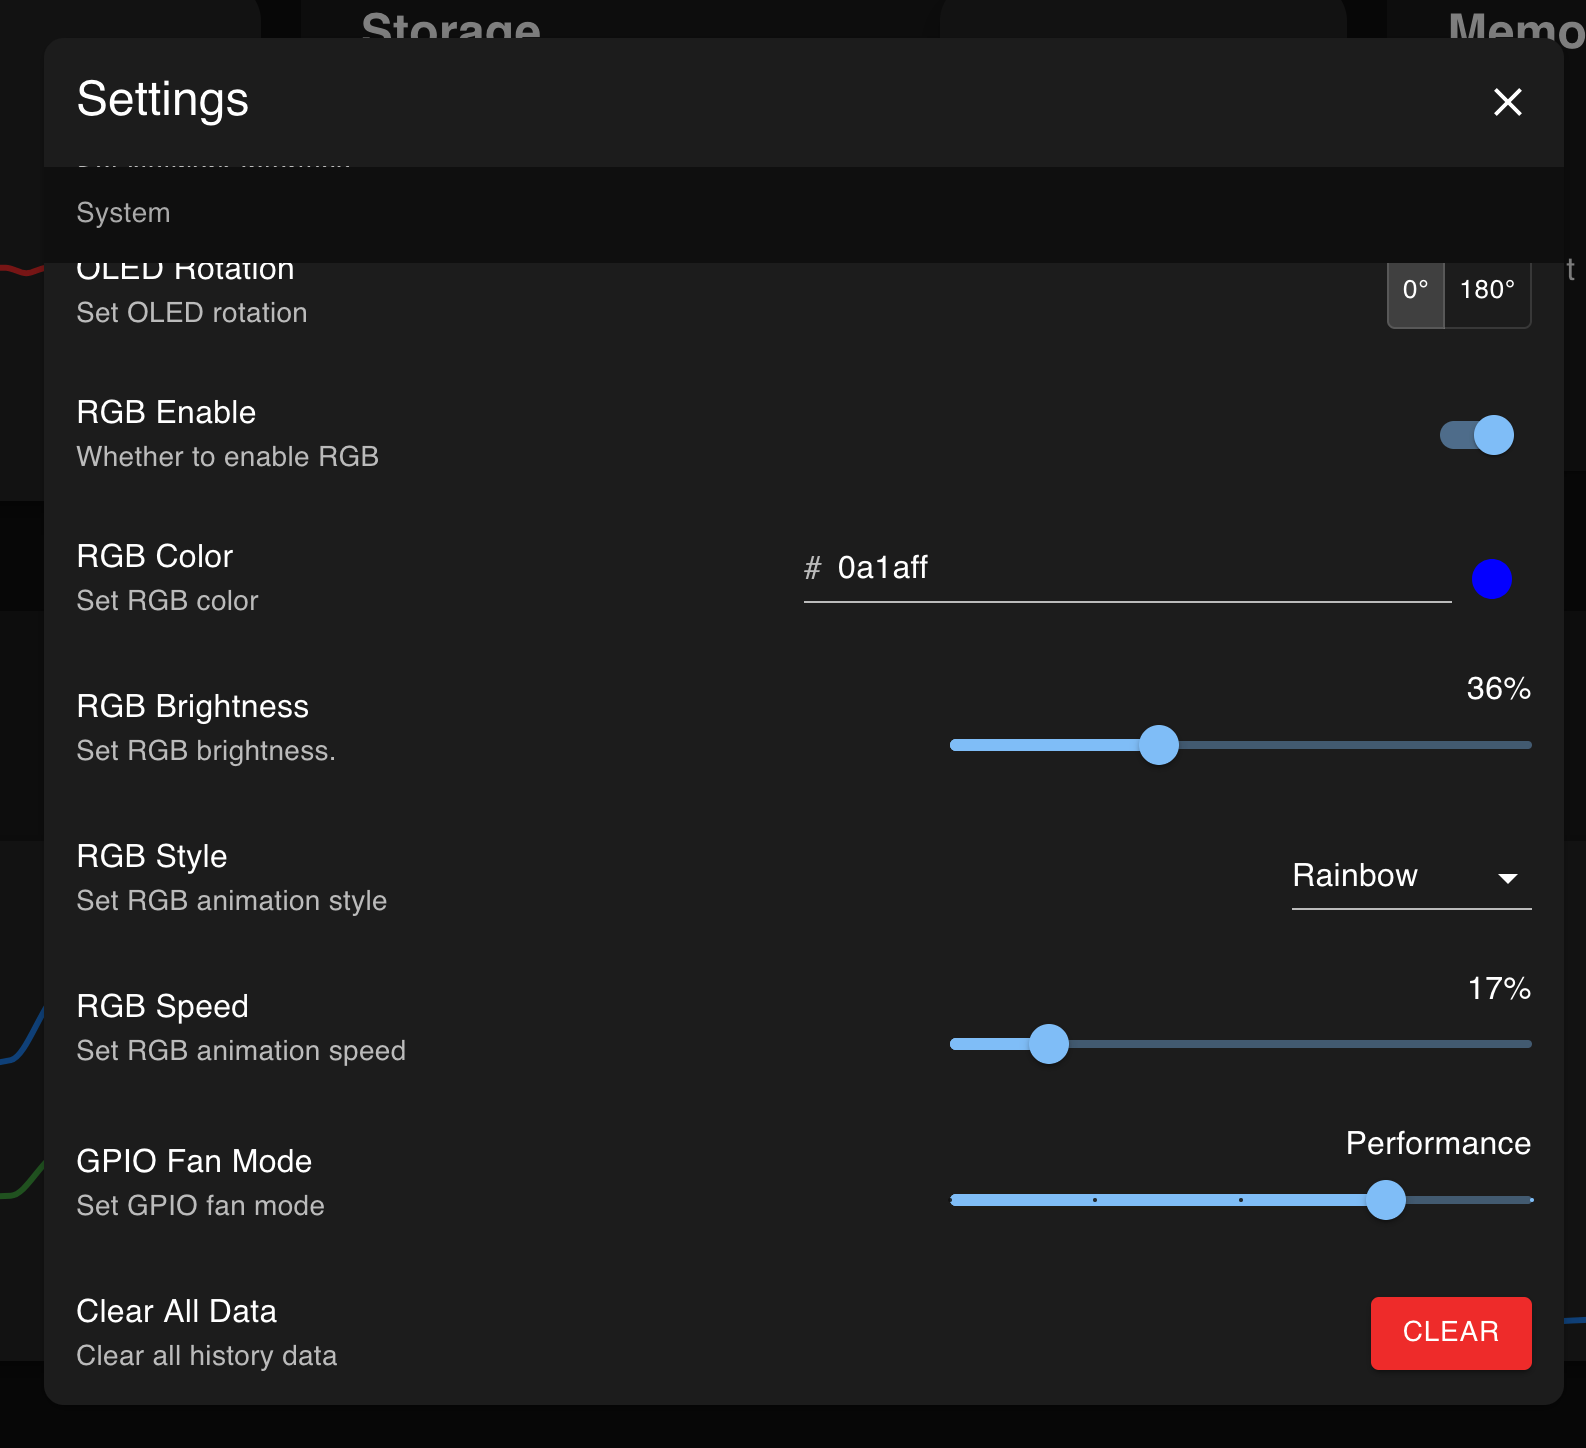
Für genau diesen Anwendungsfall kann ich aber das Pironman 5-Gehäuse sehr empfehlen. Das Gehäuse unterstützt Umbrel problemlos und bringt eine eigene Steuerung für Lüfter und – wenn man möchte – auch für die RGB-Beleuchtung mit. Darüber lassen sich die Lüfter sehr komfortabel konfigurieren, inklusive temperaturabhängiger Regelung.
Bei mir ist es aktuell so eingestellt, dass die Lüfter erst anlaufen, wenn der Raspberry Pi etwa 50 °C erreicht. Das ist bislang noch nie passiert, da der Pi im Normalbetrieb deutlich darunter bleibt. Wie sich das im Hochsommer bei Außentemperaturen jenseits der 30 °C verhält, wird sich zeigen – dafür ist das System aber gut vorbereitet.
So sieht die Benutzeroberfläche aus:
Außenansicht:
Genau mein Stil, ich liebe die Fallout Spiele 
…ich glaub das Gehäuse ist der nächste Schritt..

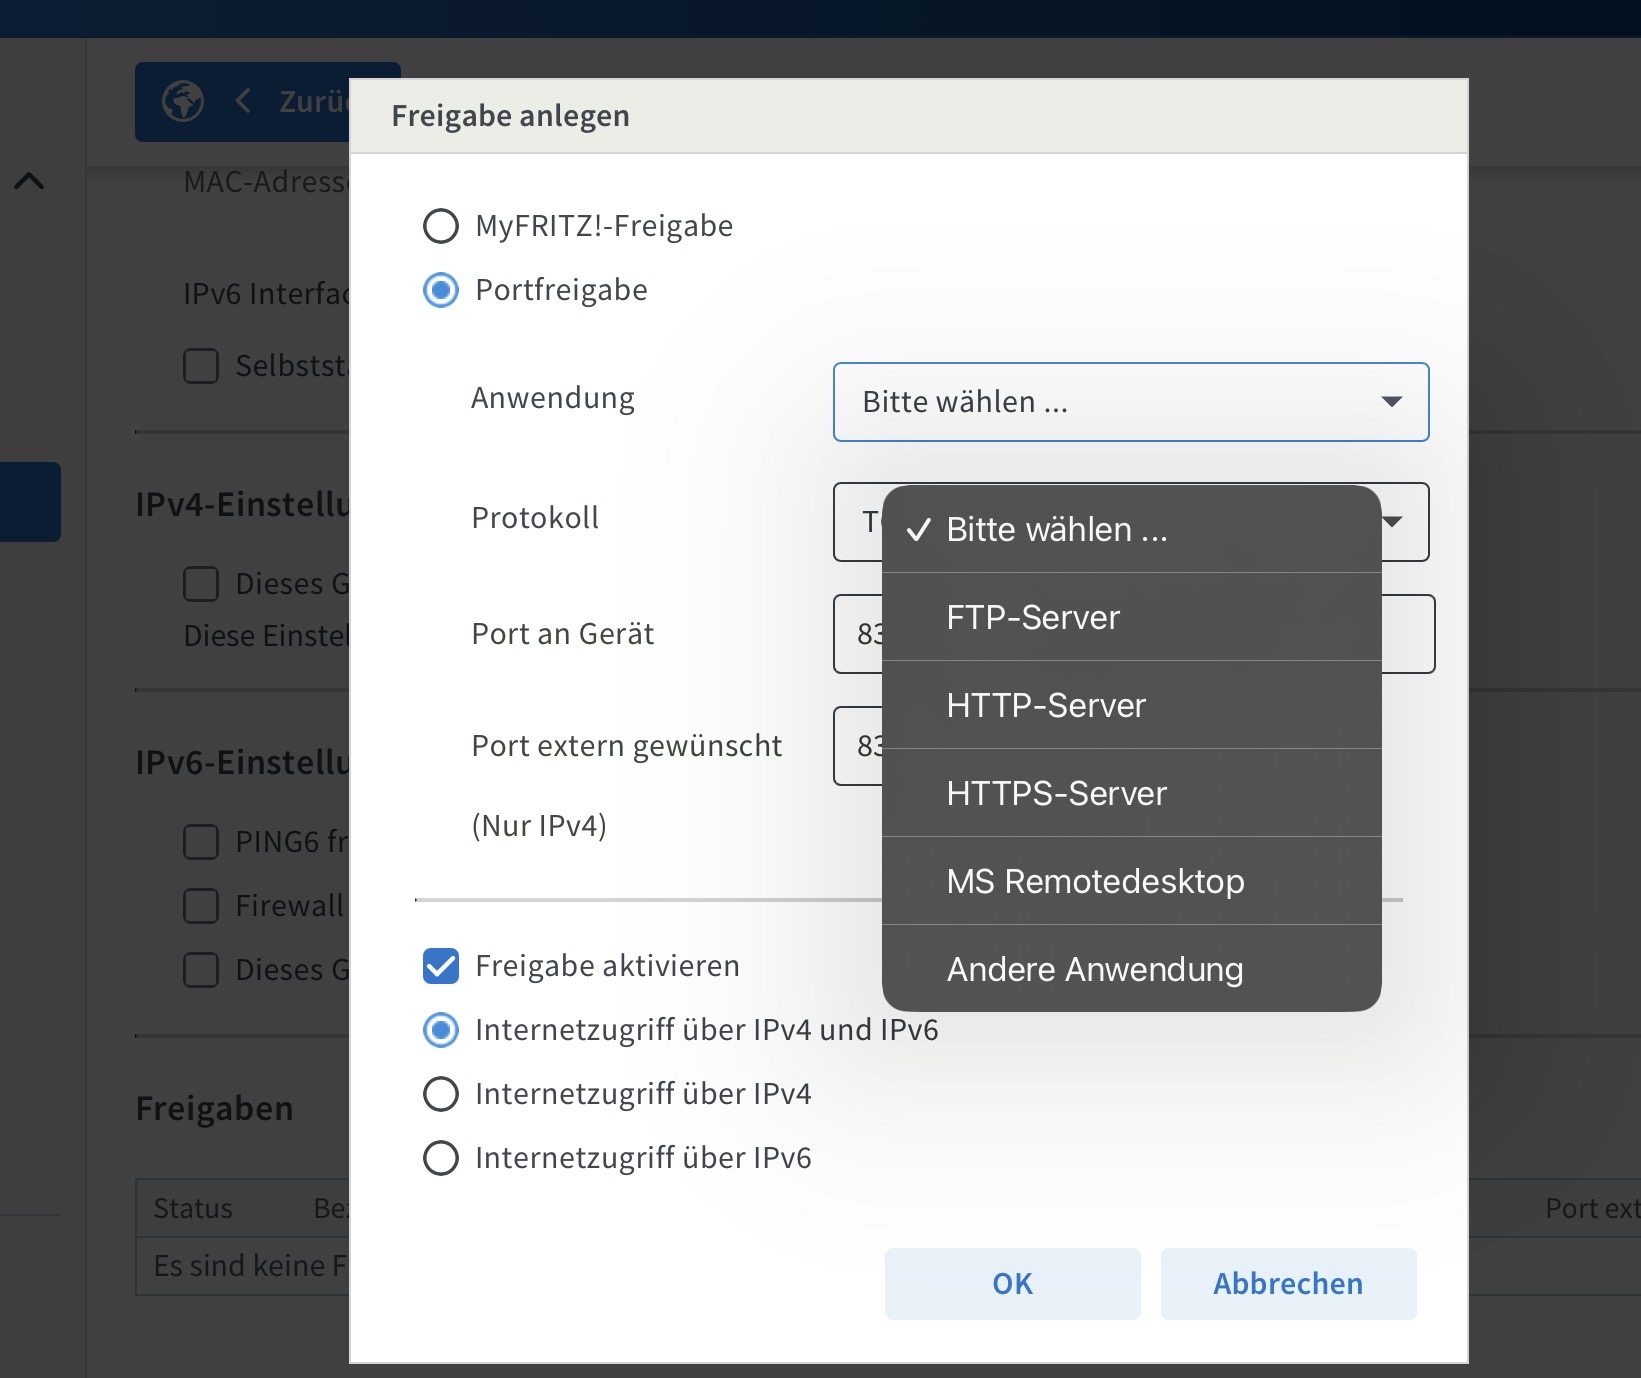
Richtig.
Im nächsten Fenster sollte es dann so aussehen:
Ok ich soll nur IPv4 nutzen und IPv6 abwählen?
Ich hab nur IPv4 aktiviert und komme damit problemlos auf 150 Connections. Wenn du es einfach und übersichtlich halten willst, kannst du IPv4 nutzen und IPv6 abwählen. Für den normalen Betrieb deiner Bitcoin-Node reicht IPv4 völlig aus, insbesondere wenn du Port 8333 gezielt weiterleitest.
IPv6 hat zwar ein paar theoretische Vorteile, etwa eine echte öffentliche Adresse ohne NAT und eine gewisse Zukunftssicherheit. Dem stehen aber auch Nachteile gegenüber: Die Firewall-Regeln sind komplexer, es ist weniger transparent, welche Dienste tatsächlich von außen erreichbar sind, und für den praktischen Betrieb einer Full Node ergibt sich kein messbarer Mehrwert.
Und du kannst es in Zukunft bei Bedarf ja problemlos ändern…
Ok habs mal rausgenommen,
Hast du zusätzlich eine VPN auf dem Raspberry oder ist das nicht notwendig, reicht die Firewall der FritzBox aus?
Ich nutze nur die Firewall der Fritzbox, kein VPN.
Laut FritzBox ist der Port offen aber wenn ich es über yougetsignal prüfe, ist er geschlossen und die IP ist eine andere. Ohjeh jetzt komme ich an meine Grenze. Ich hoffe du oder jemand anders kann helfen. Ich mach mal ne kurze Pause…
Dann hast du vermutlich keine feste IP von deinem Internet-Provider bekommen. Was hast du für ein Provider?
Inexio ist mein Anbieter
Bei DS-Lite (Dual Stack Lite) bekommst du keine echte öffentliche IPv4-Adresse mehr. Deine Fritzbox erhält zwar intern eine IPv4, diese liegt aber hinter dem Carrier-NAT deines Internetanbieters. Das bedeutet:
Auch wenn du in der Fritzbox Port 8333 korrekt weiterleitest, endet diese Portfreigabe technisch am Router deines Providers – nicht im offenen Internet.
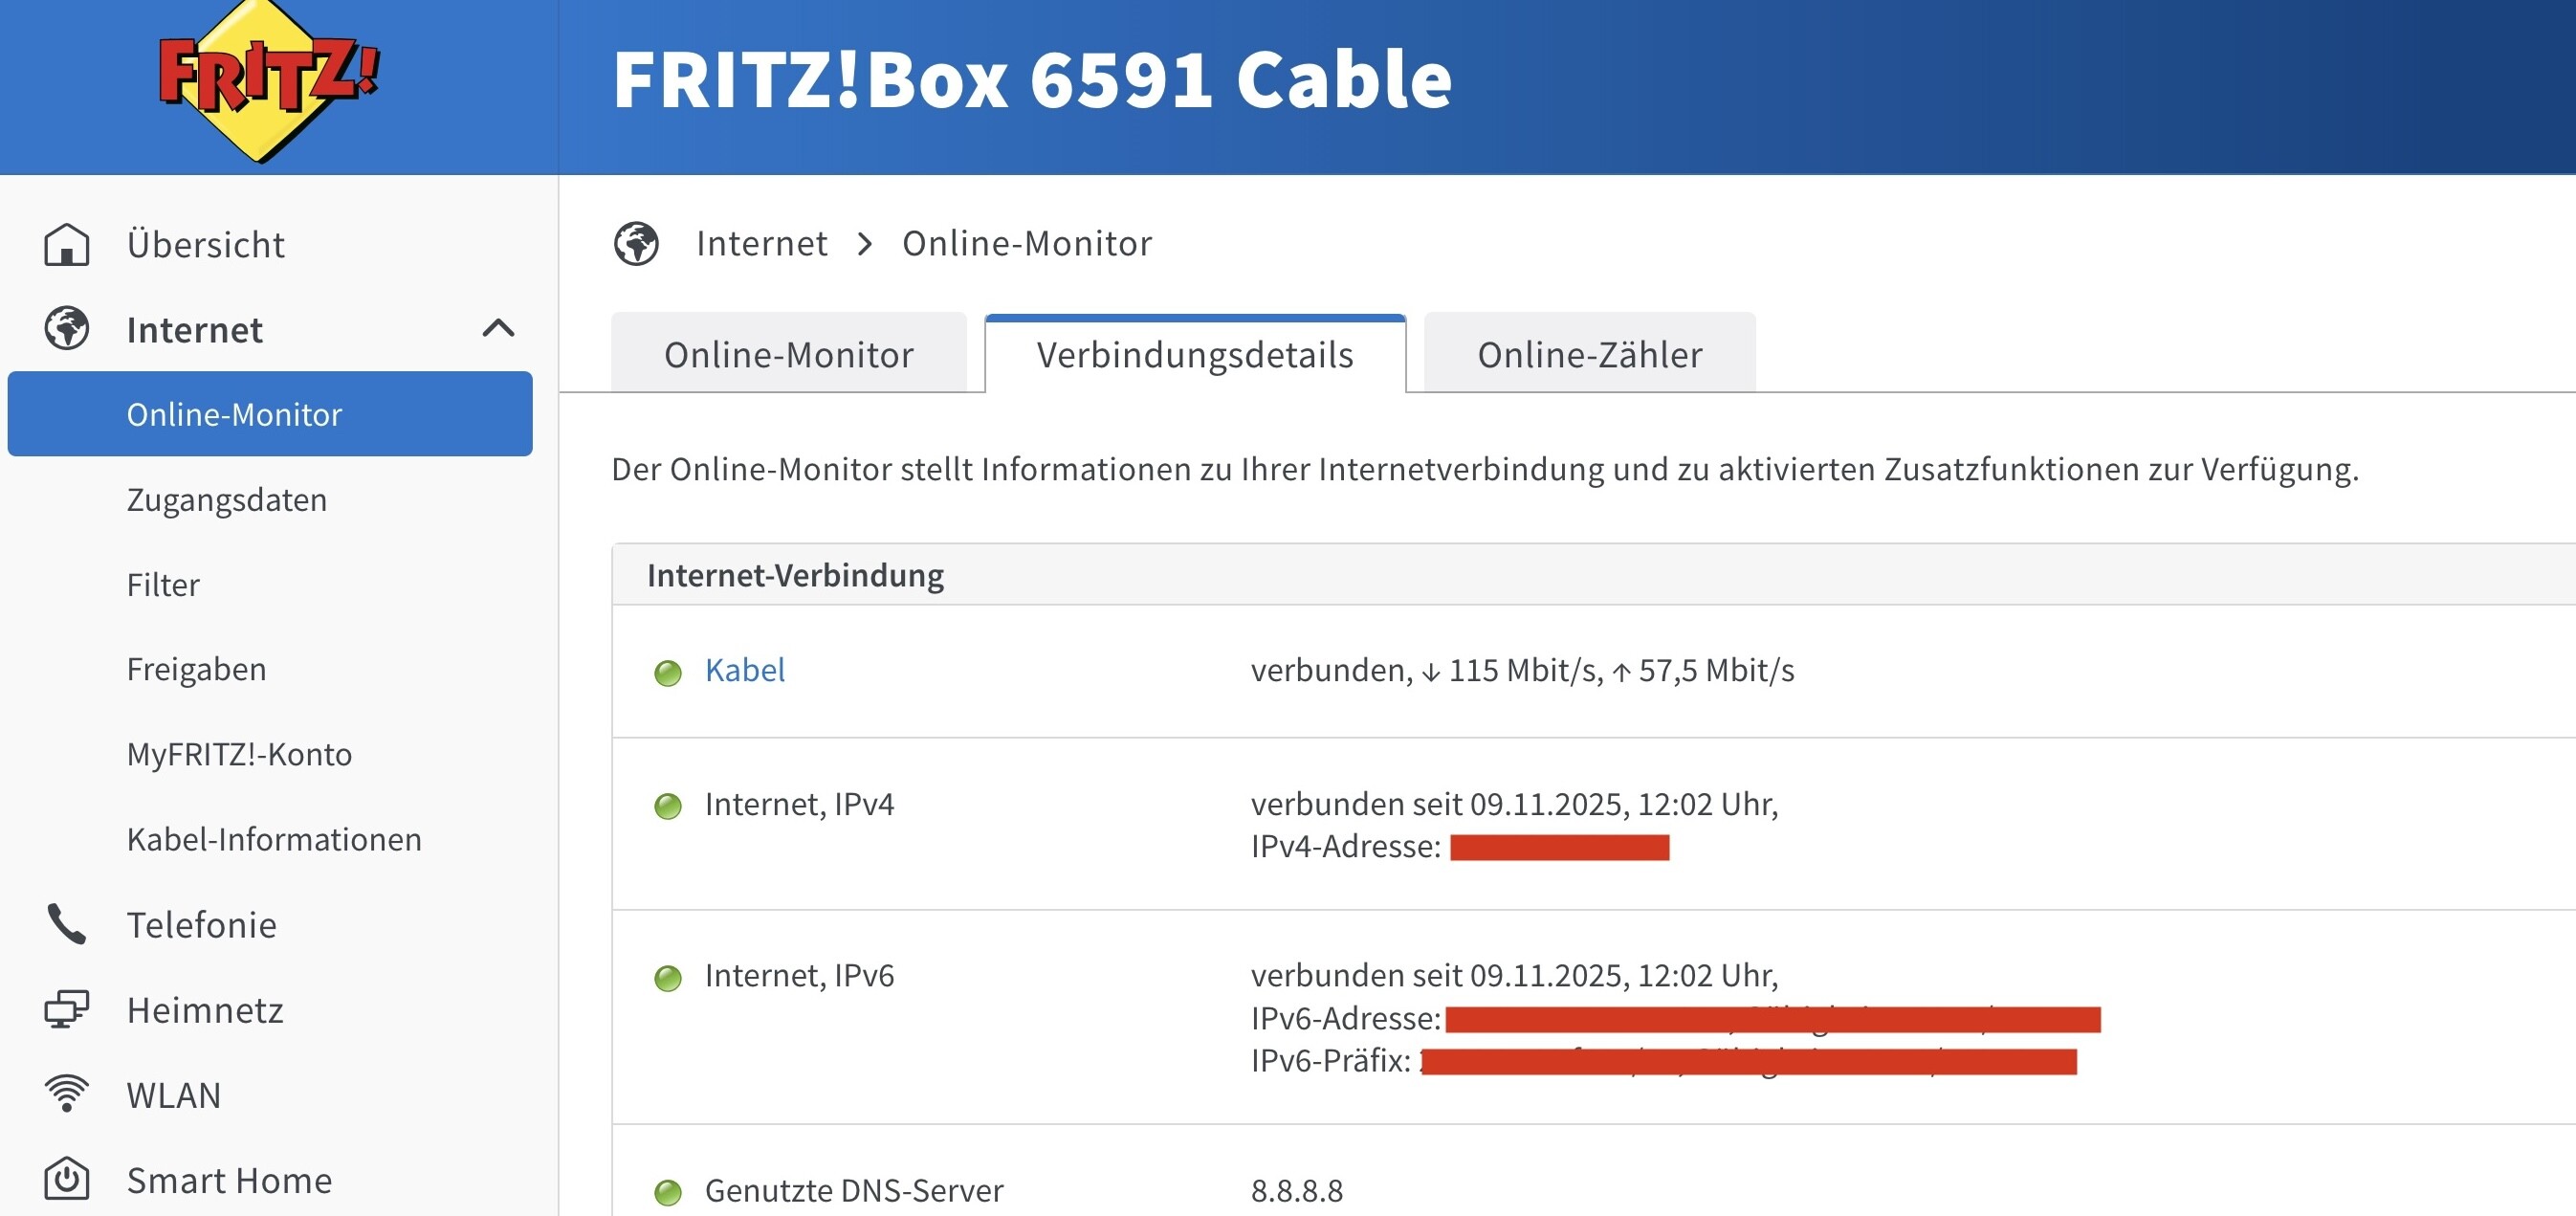
So prüfst du in der Fritzbox, ob du DS-Lite hast:
-
Öffne die Fritzbox-Oberfläche (fritz.box)
-
Gehe zu Internet → Online-Monitor → Verbindungsdetails
-
Schau im Bereich Internetverbindung:
-
Steht dort „IPv4 über DS-Lite“ oder „DS-Lite-Tunnel“, hast du DS-Lite
-
Steht dort nur eine öffentliche IPv4-Adresse, hast du echtes Dual Stack
-
So sieht es bei mir aus:
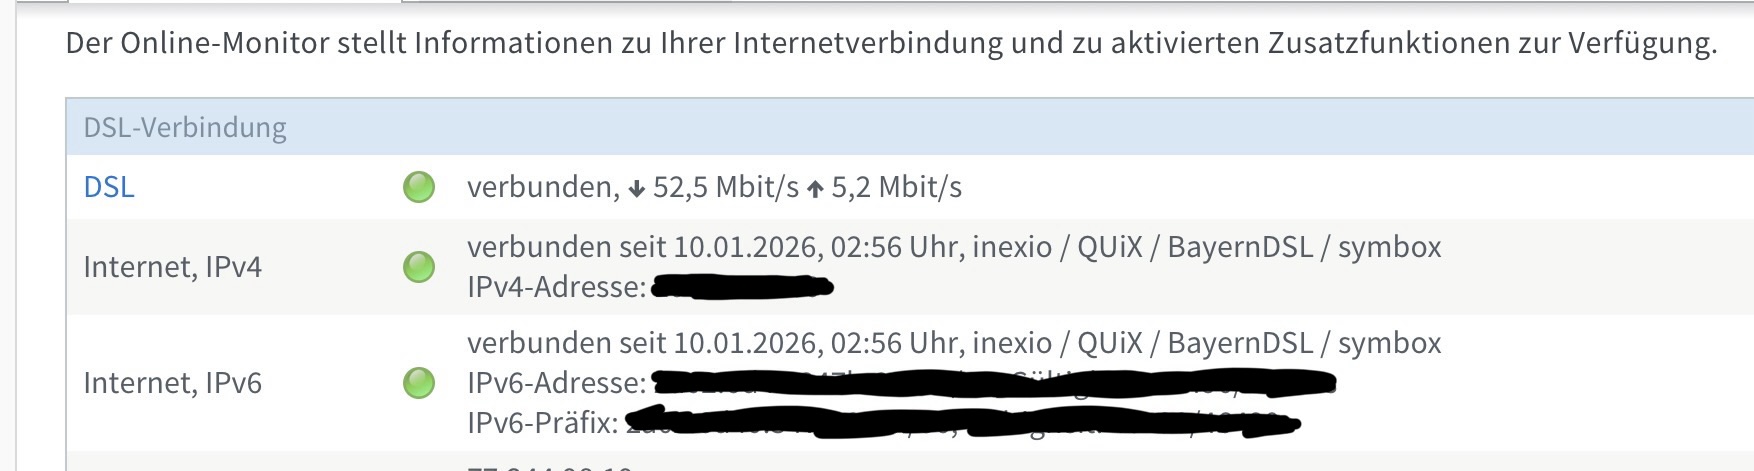
Das sieht grundsätzlich gut aus. Der Port 8333 ist offen, ja? Fritzbox zeigt bei den Freigaben eine grüne Lampe?
Was passiert, wenn du deine öffentliche IPv4 Adresse aus dem Screenshot von dir hier (etwas runterscrollen) eingibst:
Das passiert wenn ich direkt auf deinen link klicke.
Und wenn ich meine IP eingebe ebenfalls.
Eine IPv6 Weiterleitung funktioniert mit der Fritz!Box leider nicht, da auf die interne IPv6 Interface-ID weiter geleitet und nicht die Internet IP verwendet wird.
@AndySats Was passiert, wenn du diese IP bei Bitnodes.io eingibst: 79.250.57.198