Wir haben uns zur Fußball-WM etwas richtig Cooles einfallen lassen, um mal aus der Bubble rauszukommen und mehr Menschen für Nostr und Bitcoin zu begeistern.
Es ist ein ganz normales, spaßiges Tippspiel zur WM – aber im Hintergrund läuft alles über Nostr. Die Einsätze werden mit Cashu verwaltet.
Das Beste für deine normie-Freunde: Sie müssen sich nur ganz normal mit E-Mail und Passwort anmelden. Im Hintergrund bekommen sie automatisch ein eigenes Nostr-Keypair. Der gesamte Chat des Tippspiels läuft öffentlich auf Nostr, und man kann sich seinen privaten Key jederzeit sichern und weiter nutzen.
Wer Lust hat mitzuspielen (es gibt richtig tolle Preise!) oder fußballverrückte Freunde hat – einfach diesen Link weiterleiten:
5 „Gefällt mir“
Yay, Casino auf Nostr. So wird der Staat nämlich besiegt. 
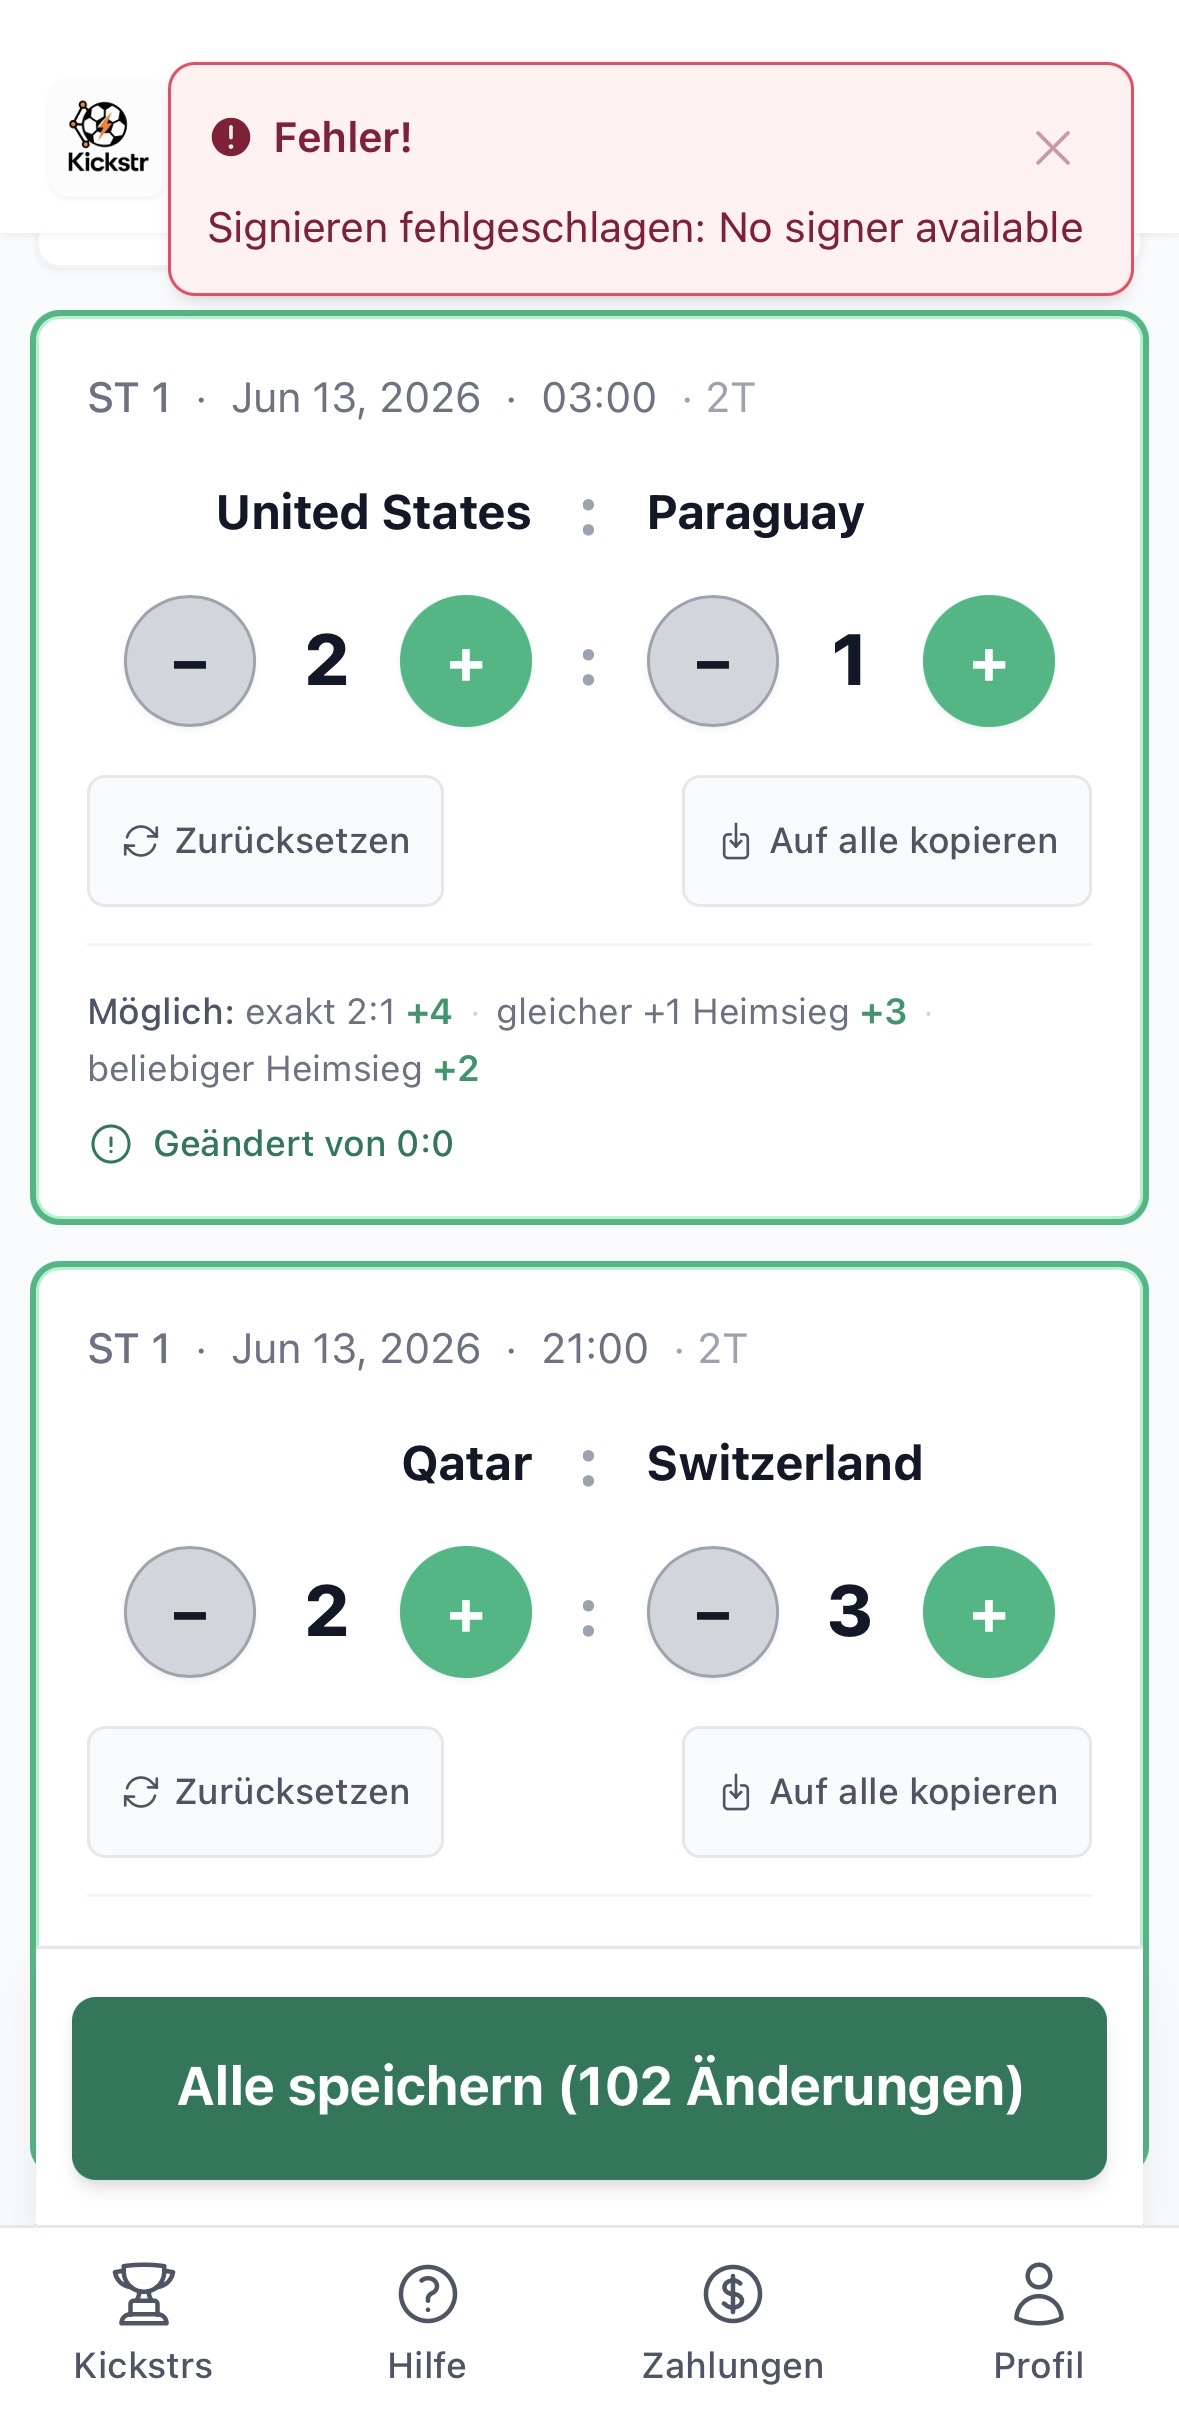
Ich bekomme dauernd diesen Fehler und kann die Tipps nicht speichern. Egal ob am Handy oder Pc.
@DonCesco Kicktipp fixes this. 
Das Problem habe ich leider auch.
kommt da auch ein Fix? Ist nicht mehr lange bis zum anpfiff…
@Einundzwanzig @MarkusTurm
1 „Gefällt mir“
Geniale Idee! Genau so bringt man Normies zu Bitcoin – über etwas das sie bereits kennen wie Fußball-Tippspiele. Teile ich direkt weiter! 

1 „Gefällt mir“
Fehlt nur noch Bratwurst und Bier mit Bitcoin kaufen bei Einundzwanzig
Hat es bis zum Anstoß geklappt oder ist Bitcoin gescheitert?
Diese Fehlermeldung deutet darauf hin das der Browser den Key nicht findet, oft hilft ein aus und einloggen.
Am besten funktioniert es immer mit Ably, ich nutze es nur so. Wir haben es so gebaut das wir keinerlei Kontrolle über deine Anmeldung haben, das macht es für uns dann schwer zu sehen woran es liegt.
1 „Gefällt mir“
über was meldest du dich an?
Schon mal Ably probiert?
Nur bei Kicktipp hast du keine dezentrale Identität, da lässt sich kein Lightning oder Cashu integrieren.
Klar ist es anfangs immer etwas schwerer als eine zentrales System aber das sollte uns nicht abhalten es trotzdem zu versuchen.
Der Schlüssel wird zwischen Login und Tippen in der sessionStorage zwischengespeichert, weil jede geschützte Seite per komplettem Seiten-Neuaufbau geladen wird (der den RAM leert). Blockiert der Smartphone-Browser die sessionStorage (strenge „alle Cookies/Speicher blockieren"-Einstellung, harter Tracking-Schutz, teils manche Inkognito), fällt der Code stillschweigend auf „nur RAM" zurück — und beim nächsten Seitenwechsel (= beim Signieren) ist der Schlüssel weg ->„konnte nicht signiert werden"
Lösung: für unsere Seite: kickstr.space
Cookies/Website-Daten erlauben (nicht im strengsten Privacy-Modus) → dann klappt das Signieren Also „Alle Cookies blockieren" ausschalten (bzw. für die Kickstr-Seite Daten erlauben) und im normalen, nicht-privaten Tab öffnen - dann kann der Browser den Schlüssel zwischen Login und Tippen halten, und das Signieren klappt
Also die reine Browser-Einstellung - der entscheidende Schalter ist fast immer „Alle Cookies blockieren" — der killt nämlich auch die sessionStorage. Hier die Wege für die häufigsten Smartphone-Browser (kann je nach Version minimal abweichen):
iPhone / Safari (häufigster Fall bei iOS-Privacy): - iOS-Einstellungen (nicht in Safari selbst!) → Safari → ganz unten „Alle Cookies blockieren" → AUS. - „Cross-Sitetracking verhindern" darf an bleiben (das blockiert nur Drittanbieter, nicht die Seite selbst). - Nicht im privaten Tab tippen.
Android / Chrome: - Chrome → ⋮ → Einstellungen → Datenschutz und Sicherheit → Cookies von Drittanbietern: „Drittanbieter blockieren" ist ok, „Alle Cookies blockieren" ist es nicht. - Oder direkt auf der Seite: das -Schloss (links in der Adressleiste) → Berechtigungen/Cookies → für kickstr.einundzwanzig.dev zulassen. - Nicht Inkognito.
Brave: Auf der Seite das -Löwen-Symbol in der Adressleiste → Shields für diese Seite runter bzw. „Cookies blockieren" auf „Nur Cross-Site". Firefox: ⋮ → Einstellungen → Verbesserter Schutz vor Aktivitätenverfolgung → von „Streng" auf „Standard" (oder eine Ausnahme für die Seite). Kein privater Modus. Samsung Internet: Menü → Einstellungen → Cookies zulassen; „Smart Anti-Tracking" ggf. lockern.
Universeller Trick (browserübergreifend): In der Adressleiste links auf das -Schloss / Tune-Symbol neben der URL tippen → Website-Einstellungen / Berechtigungen → Cookies & Website-Daten erlauben. Plus: keinen Inkognito-/Privat-Tab verwenden.
bleibt mal entspannt, du zahlst keinen einzigen satoshi, kommst mir da bitte nicht mit scam.
Wir haben die Seite so gebaut das es mit Nostr funktioniert um Nostr und Bitcoin zu supporten, jeden Tag bauern wir daran.
Wo genau hat dich da jemande gescammt?
unsere plattform ist dezentral, dein account gehört dir, klar ist eine komplett zentralistische Plattform einfacher.
kicktipp gibt es glaub schon 10 jahre, uns 1 Monat
Naja, wir sitzen hier und bauen ein komplett kostenloses Produkt auf Nostr, stellen noch Preise bereit und entwickeln die Software täglich weiter – quasi als Hobby neben dem eigentlichen Leben.
Und dann kommt einer wie du, dem irgendwas nicht passt und zieht direkt die Killer-Karte: ‚Scammer!‘
Sorry, aber ich war echt noch viel zu höflich zu dir.
Echt mal, wenigstens da waren wir uns doch mal eigentlich einig: Sei kein Sozialist 
Mit Glücksspiel Bitcoin zu bewerben ist schon irgendwie Shitcoinermindset
1 „Gefällt mir“