Dieses Begleitthema zu https://www.blocktrainer.de/blog/btcpay-server-sicherheitswarnung wurde automatisch erstellt. Antworten auf dieses Thema werden unter dem Beitrag auf der Webseite eingeblendet.
Dieses Begleitthema zu https://www.blocktrainer.de/blog/btcpay-server-sicherheitswarnung wurde automatisch erstellt. Antworten auf dieses Thema werden unter dem Beitrag auf der Webseite eingeblendet.
3 „Gefällt mir“
Für mich ist es immer wieder erstaunlich wie viele Fehler es rund um Bitcoin schon gab. Aber Bitcoin selbst läuft einfach unbeirrt weiter. Dabei muss es doch eigentlich schon unfassbar viele Versuche gegeben haben Bitcoin selber zu knacken.
Ich drücke BTCPay und auch allen Betreibern die Daumen. Es braucht Projekte wie diese um die Akzeptanz zu erhöhen.
1 „Gefällt mir“
ja die Infrastruktur um Bitcoin herum kann halt schlecht gecodet sein. es gibt ja zig Möglichkeiten mit dem Netzwerk zu interagieren. aber ja finde es auch erstaunlich, dass Bitcoin an sich safe ist. es gibt ja auch keine Geheimnisse, alles ist öffentlich. alles steht und fällt mit der elliptischen Kurvenkryptographie. Mathematik halt 
1 „Gefällt mir“
bezieht sich das eigentlich nur auf btcpayserver oder auch auf LND?
If you use LND and run a BTCPay Server version prior to 2.4.2, including a 2.4.2 release candidate, update to version 2.4.2 now.
Es ist eine Bestätigung
A. Bitcoin, sein Netzwerk ist solide
B. das drumherum ist es nicht (zeitweise/gewisse Teile davon)
Daher ist die Quintessenz:
Auf Bitcoin zu setzen ist nie das Problem. Probleme sind immer ausserhalb im Zusammenhang mit Bitcoin und der Verwahrung zu finden.
Bitcoiner müssen sich informieren. Fehler die entstehen sind leider nicht entschuldbar. Wenn Drittparteien - auf die man gesetzt hat - versagen, ist es nicht Bitcoin. Es wird nur alle 10 Minuten +/- der nächste Block angefügt.
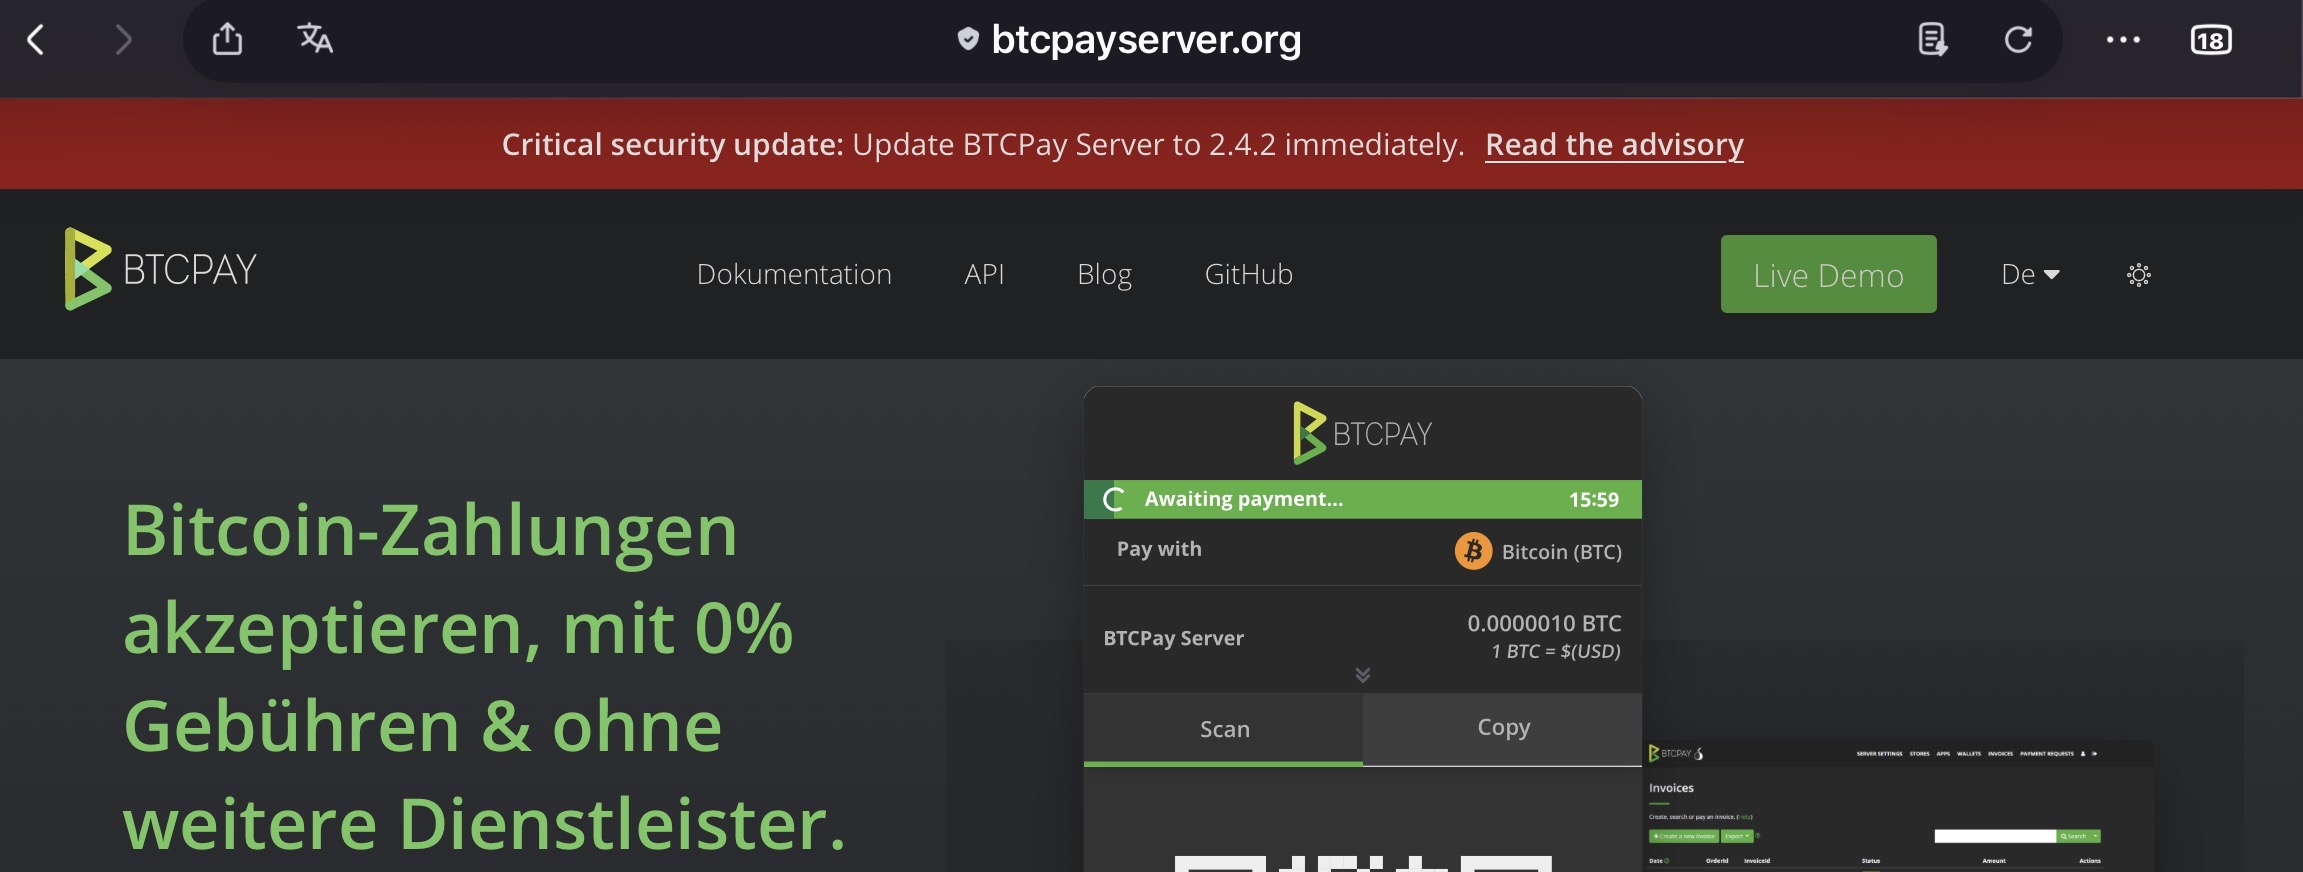
Die BTCPay Server Software hatte ich mal genauer (Test) angeschaut. Fand diese Lösung gut, dem Artikel nach wurde ein Update publiziert. (Siehe Bild)
1 „Gefällt mir“
dass sich die BTCPayServer Maintainer entschieden haben „Security by Obscurity“ zu betreiben, und den Source der Patches erst mit Verzögerung zu veröffentlichen, ist peinlich. Vor allem ist es Dotnet. Reverse Engineering ist hier so einfach wie bei kaum einer anderen Sprache. Der Patch kann von jedem Model auf GPT 4o Niveau und von jedem mit beginner Reverse Engineering Erfahrung eh herausgefunden werden. Für Attacker sowieso keine Challenge.
Besonders auffällig ist, dass die Warnung in eine Serie größerer Sicherheitsprobleme im Bitcoin-Ökosystem fällt.
Wer weiß. Vielleicht eine große Verschwörung der USA um Bitcoin noch günstiger zu machen 
Aufjedenfall ist der Zeitpunkt eigentlich gut. Mitten im Bärenmarkt bleibt der psychologische Schaden im Markt begrenzt. Strategy die Bitcoin Verkäufe tätigt, diese ganzen Sicherheitsprobleme um Bitcoin Produkten, die Diskussionen in der EU um die Abschaffung der Haltefrist usw. usf. Alles her damit. Damit steigen die Chancen dass der nächste Bullenmarkt grandios werden kann ohne störende Themen. Alles abfackeln was eh nur darauf wartet Feuer zu fangen.