Jetzt hast du soviel Werbung für Bitrefill gemacht, dass ich mir dachte: „Wenn Black Mirrus es nutzt, dann muss es was Gutes sein!“ Und nun lese ich dieses.  Was jetzt? …ist Bitrefill gut oder kostet es meine Nerven.

womit du deinen vorherigen Aussage bezgl. Hodln widersprichst
Du hodlst also, um später ausgeben zu können, diese Sats werden dem Zahlungssystem also auf Jahre entzogen, vorenthalten.
Wo ist jetzt der konkrete Unterschied?
Also die Webseite ist schon (wieder?) erreichbar.
Gründe erfährt man hier auch nicht, aber den aktuellen Status:
2 „Gefällt mir“
Kann ich doch auch nix für: War bis jetzt tadellos und funktioniert hat die Karte auch die ganze Zeit über. Inzwischen geht die App auch wieder in Gänze.
Ja ich mache beides: Um Sats ausgeben zu können, muss ich sie ja erstmal kaufen. Aber ich versuche, dann einen Teil davon immer „kreisen“ zu lassen…
1 „Gefällt mir“
Keine Ursache, ist mir schon klar. 
Und die Influenzer können auch nix für, dass Bitcoin um 50% abschmiert obwohl sie von 250k etc. gelabert haben.
1 „Gefällt mir“
Nur, dass die mit ihrem Gelaber Geld verdienen und ich echte Erfahrungen berichte.
1 „Gefällt mir“
Also machst Du was falsch, wenn du Empfehlungen für Umme gibst! 
Gibt’s kein „blackmirrus10“ Code bei Bitrefill, Blockpit, Strike, etc?
1 „Gefällt mir“
Inzwischen funktioniert das wieder ganz rund - inklusive der neuen Boni: Fast könnte man meinen, die hätten einfach nur neue Software installiert…
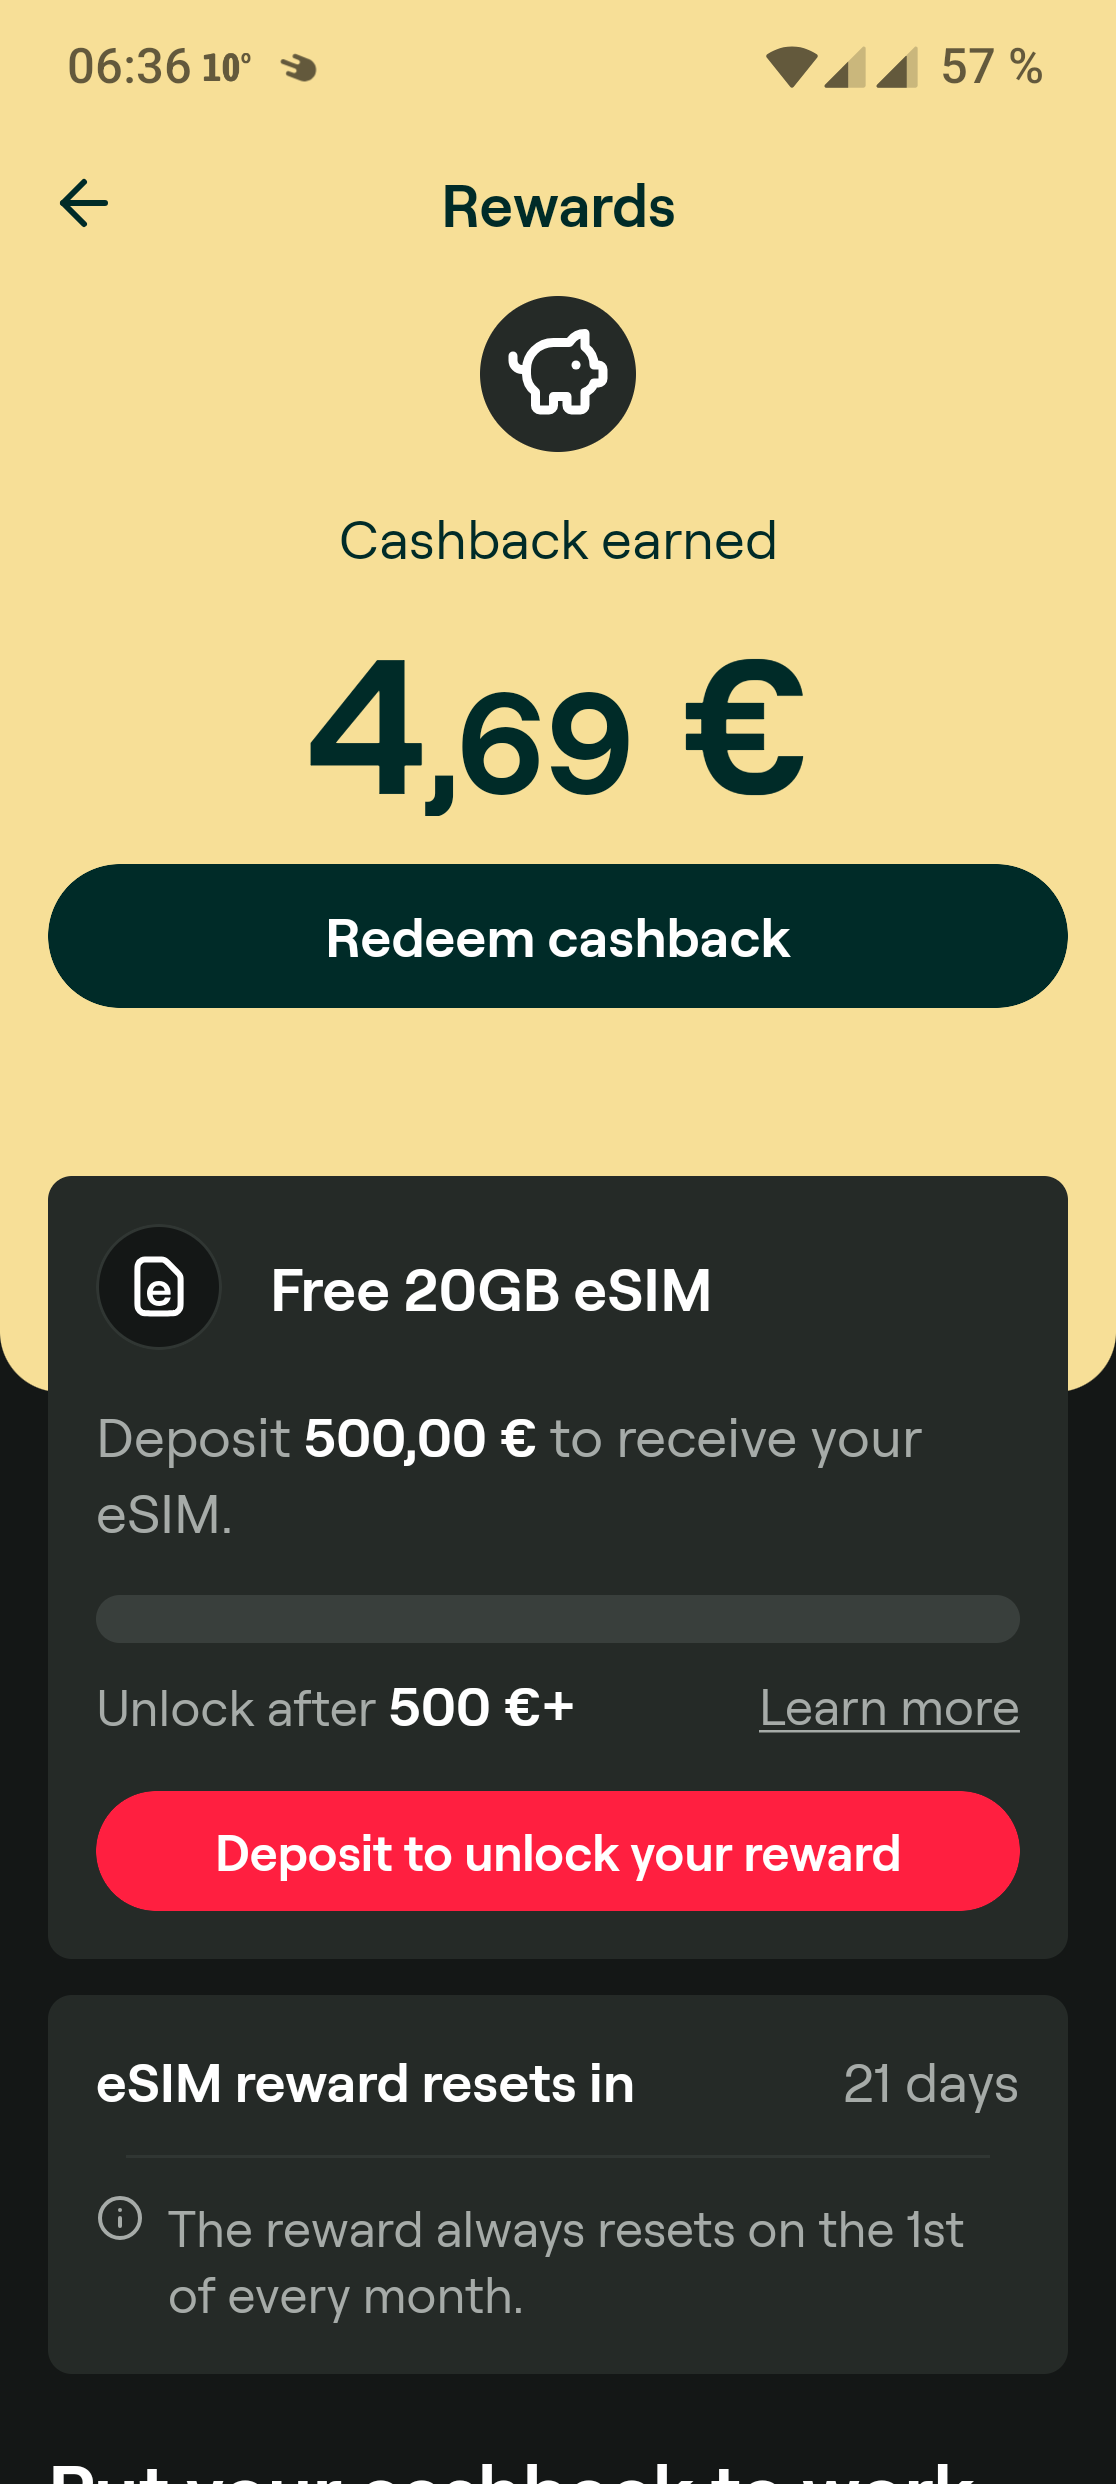
Jetzt fließt jedenfalls das Cashback bei Karteneinsatz - und wenn man min. 500€ im Monat über die Karte liquidiert, bekommt man eine Gratis - eSIM mit 20GB Datenvolumen. Was für Traveller und Auswanderer sicher ein tolles Goodie sein dürfte, denn die haben ja weltweite SIMs im Angebot…
Dies nur zur Info!
2 „Gefällt mir“
Nö, war eine Cyberattacke:
https://x.com/bitrefill/status/2033931580352221656?s=46&t=1EsQ8wnUQV3SwZ01ebkO8A
…also sind Datenleaks nicht nur eine theoretische Gefahr!
2 „Gefällt mir“
Wenn ein Kunde sein Konto verifiziert – beispielsweise um Zugang zu höheren Einkaufsstufen oder bestimmten Produkten zu erhalten – werden diese Daten ausschließlich bei unserem externen KYC-Anbieter gespeichert
Geil! 
Die Angreifer erlangten Zugriff auf rund 18.500 Kaufdatensätze. Diese Datensätze enthielten begrenzte Kundeninformationen wie E-Mail-Adressen, Krypto-Zahlungsadressen und Metadaten, darunter die IP-Adresse.
Bei etwa 1.000 Käufen bestimmter Produkte war die Angabe eines Namens erforderlich. Diese Information ist in unserer Datenbank verschlüsselt. Da die Angreifer jedoch möglicherweise Zugriff auf die Verschlüsselungsschlüssel erlangt haben, gehen wir davon aus, dass diese Daten potenziell betroffen sind. Betroffene Kunden wurden bereits per E-Mail benachrichtigt.
Geiler 
Fast alles ist wieder normal:…..
Kann man den Spaß eigentlich auch mit cointracking verknüpfen? Sind doch eventuell steuerliche Vorgänge!
Frage nur so aus Neugierde.
Der Supergau, ….wenn cointracking gehackt wird.
Das Datenschlaraffenland!
Ach ne, sorry, das kann man ja auch anonym nutzen!