Ich Frage mich warum du mir überhaupt schreibst wenn du das für ein Theaterstück hälst. Hilf oder lasse es, aber beschimpfen nicht jemanden den du nicht kennst. Ich habe noch in keiner Antwort von mir behauptet, dass ich hier der erfahrensten Bit Coiner bin. Aber ich dachte, dass hier die Plattform wäre, auf der man sich Hilfe und Unterstützung holen kann. Was auch sehr viele getan haben und dafür bin ich sehr dankbar.
Falls ich selbst einen Fehler gemacht haben sollte , dann wäre ich bestimmt nicht der einzigste dem das jemals passiert ist. Das habe ich auch nie bestritten. Ich habe lediglich aufgezeigt wie ich vorgegangen bin. Und damit du es verstehen kannst, war ich viele Abende mit Block und Stift neben meinem Handy gesessen, habe versucht alle Frage aufzuschreiben, damit ich sie anschließend beantworte kann. Was passiert ist weiß man noch nicht. Fakt ist ich habe weder Bit Box noch sonst irgendjemanden oder was beschuldigt.
Ich werde jetzt auch nicht mehr schreiben, sondern werde mich damit zufrieden geben müssen teures Lehrgeld bezahlt zu haben und bedanke mich herzlich bei denen die mir von Anfang an mit ihrer Hilfe und Unterstützung zu Seite standen.
L.G. Andrea
Aber wäre es für Dich letztendlich nicht gut zu wissen was der “Fehler” war, damit Dir das nicht noch einmal passiert!? Wenn man die Puzzelstücke zusammensetzt, die bisher so mitgeteilt wurden, dann sieht es eben sehr stark danach aus, dass der “Fehler” bei Dir bzw. in deinem Umfeld zu suchen ist und nicht bei der verwendeten HW.
Nachdem was wir hier schon wissen, müsste Wir sich gut auskennen da er vermutlich schon von anderen Adressen das gleiche gemacht hat. Zusätzlich hat Wir Coins auf Binance geschickt.
Was mir daran noch aufgefallen ist wenn ich mir die oben angegeben beiden Empfängeradressen anschaue. Von beiden wurde an diese BTC Adresse gesendet auf der jetzt ingesamt ca. 10 BTC liegen:
Beide Transaktionen gehören also definitiv zusammen. Das man 2x auf phishing im kurzen Abstand reinfällt also 2x fälschlicher weiße eine Transaktion signiert ist würde ich mal sagen ausgeschlossen.
Wäre das ein bug wäre das hier eher kein Einzelfall. Würde auch zu geleaktem seed tendieren  wie auch immer das passiert ist.
Aber auch verwunderlich, wenn ein Angreifer das hinbekommen haben sollte, warum ist er dann so unvorsichtig und nutzt mehrfach die selbe Zieladresse…
Würde gerne wissen, wie der Hack zustandekam, damit auch andere davon lernen können. Habe nochmal alles genau durchgelesen, dabei ist mir obige Aussage aufgefallen. Vielleicht kannst du mir noch beantworten ob ihr immer das selbe Handy für die Bitbox benutzt habt und wie dein Mann Coins gekauft hat.
Was noch interessant wäre: Du sagtest du kaufst intern über die Bitbox-App, trotzdem kopierst du Empfangsadressen ? Hast du also über mehrere Kanäle gekauft ?
VG
@andi67 Bei all den Adressen und Konten… sind das evtl alles Adressen von dir? Und du hast da was durcheinander bekommen?
Verschiebungen zwischen den Konten, UTXO mgmt, mit oder ohne optional passphrase?
Nein.
Das wurde von ihr auch bereits beantwortet.
Einmal waren das ~10 Adressen, aber die wurden eben mit einer Transaktion abgeräumt.
Eigene Transaktionen wurden eh nicht vorgenommen, sondern nur von der Börse an die eigenen Adressen.
Von der ersten Auszahlungsadresse bc1qdw8vtyrtycspfg0mpftltakwjx8e8ygkauqxap geht es weiter und man landet über Umwege bei bc1qlfpe3pycvu92z4rkdvhjxhvfxp7ekkep85muae auf der 27,44654496 BTC liegen
Die 2. Auszahlung ging an bc1q77upcqfrwxwtm4z5x8qs5jkkpt4w3ssupryxyc, dann weiter auf bc1q29gyc889xz5xhl7xu0j9lydde2r25vl7w53da0, auf der momentan 10,68527090 BTC liegen
Was mir jetzt aber auffällt:
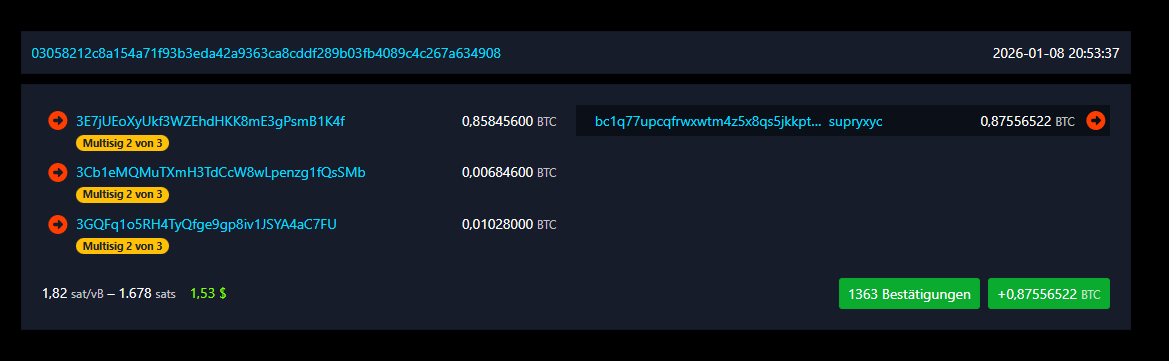
Auf die 2. Empfangsadressen gehen auch Multisig-Adressen, macht das Sinn bei einem Scammer ? Eher nicht, er müsste ja Zugriff auf mehrere Seeds haben.
Nochmal: am 15.11.2025 wurden 0,38611320 BTC von der Bitbox nach bc1q77upcqfrwxwtm4z5x8qs5jkkpt4w3ssupryxyc geschickt
Auf diese Adresse landen aber auch Transaktionen von 2von3 Multisig Adressen
JEMAND EINE IDEE ?
Hab ich mich auch schon gefragt.
Auf die Adresse gab es sogar noch mehr solcher Multisig Transaktionen.
Wirkliche Idee hab ich nicht.
Ja, wenn er hofft über eine Börse auszahlen zu können.
@Andi67 ist bei diesem Kauf etwas anderes gelaufen als bei denen davor?
Ich meinte:
Von der Bitbox ging was auf bc1q77upcqfrwxwtm4z5x8qs5jkkpt4w3ssupryxyc (vermutliche Scammer-Adresse), auf die selbe Adresse kamen aber auch MULTISIG-INPUTS (siehe Screenshot).
Das spricht dagegen, dass bc1q77upcqfrwxwtm4z5x8qs5jkkpt4w3ssupryxyc eine Scammer-Adresse ist, oder ?
3 Inputs kommen von Bitpanda.
Du hattest also zuerst bei Bitpanda einen Account und hast von Bitpanda am 6.6.2024 zuerst was auf die Bitbox geschickt. Dann fingst du mit dem Sparplan an und hast 11 mal über Coinfinity was gekauft.
Würde mich über eine Antwort freuen. So können wir beide was lernen. Danke
Interessant finde ich noch, dass am 22.01.2025 insgesamt ca. 0,012xxxxx BTC (vermutlich in 2 getrennt veranlassten Auszahlvorgängen auf der Pattform) entsprechend jeweils ca. 600 € sowie am 1.4.2025 ca. 0,019xxxxx BTC entsprechend ca. 1500 € (Einzelkauf?) auf die (Sparplan)Adresse bc1q7vcxpkwhwaqcydgcd22whl4cmhd392kwkfejcj ausgezahlt wurden.
Spätestens die Auszahlung vom 1.4.2025 hätte eine Verifizierung der Walletadresse entsprechend der Transfer of Funds Regulation (ToFR) bei Auszahlungen über 1000 € erfordert.
Bei Einrichtung des Sparplans war diese Regulierung noch nicht gültig. Demzufolge war vermutlich auch noch keine Verifizierung der Walletadresse erforderlich. Jedenfalls steht bei mir für einen Sparplan, welchen ich ebenfalls Mitte 2024 gestartet habe, die entsprechende Walletadresse als unverifiziert in der Coinfinity App.
Wenn das in dem hier geschilderten Fall ebenso ohne Adressverifizierung gestartet wurde, hätte eigentlich spätestens am 1.4. 2025 die BitBox rausgeholt werden müssen, und die Adresse verifiziert werden müssen.
Mögliche Ausnahme wäre gemäß der Beschreibung, wenn zuerst auf die Coinfinity App-Wallet gekauft wird, und dann erst auf die BitBox übertragen wird.
Also irgendwas muss doch passiert sein, wovon wir bisher noch keine Kenntnis haben.
Das mit den Multisigs ist ne gute Beobachtung. Meiner Meinung nach spricht das aber nicht automatisch dagegen, dass es eine Scammer Adresse ist. Dadurch lässt sich aber fast ausschließen, dass es sich um eine Person aus dem persönlichen Umfeld handelt. So viele verschiedene Adressen leer zu räumen und dann auch noch Wallets die mit Multisig gesichert sind. Da wird es unwahrscheinlich, dass das durch physischen Zugriff passiert ist. Auch dass bei diesem Angriff Seeds ausgelesen werden, scheint dadurch unwahrscheinlich, weil man für das Multisig-Setup zufällig 2 passende Seeds auslesen müsste, die zusammenpassen.
Ich schätze weiterhin es handelt sich um irgenirgendeine Schadsoftware, die das Ganze für den Angreifer automatisiert (dafür spricht auch, dass er nur selten die Adresse wechselt). Interessant wäre noch ob die Transaktionen dann aus Unachtsamkeit signiert wurden oder ob es technisch komplexer ist und man sich nicht dagegen wehren kann. Anhand der Beschreibungen von Andi spricht einiges für letzteres, da sie ja scheinbar selbst keine Transaktion initiiert und signiert hat.
gelöscht. Zusammenfassung soll wohl nicht korrekt gewesen sein.
Das hat die KI falsch analysiert. Es muss das gleiche Konto gewesen sein, da die gleiche Adresse im Juni und November leergeräumt wurde.
Mach wenigstens eine richtige Zusammenfassung. Das hilft keinem und verwirrt eher noch weiter!
Entschuldige, ich habe den Thread zwar verfolgt, aber nicht heute an einem Stück. Dann lasse ich das mit der Zusammenfassung lieber. Habe es entsprechend wieder gelöscht.