Letztendlich finde ich es auch nicht so schlimm, denn jeder sollte wissen, dass es kein Cold-Storage ist. Ich betrachte die App wie ein Bankkonto, wo die Bank notfalls Zugriff drauf hat. Die Anbieter sollten dies nur klarer formulieren. Denn sie behaupten eigentlich alle, dass man die Wörter unbedingt notieren und sichern muss, da man sonst riskiert sein Guthaben unwiederbringlich zu verlieren. Das impliziert für mich, dass sonst keiner Zugriff drauf hat, was de facto nicht korrekt ist.
Es würde mich mal interessieren, wie die Wallet-Hersteller ihre Software validieren. Es gibt ja standardisierte Prozesse für die SW-Validierung. Diese kenne ich aus der Industrie, die auch meistens ISO-zertifiziert ist. Ich kann nicht beurteilen, ob Open Source als Qualitätssicherung ausreichend ist, aber ich würde mich als Unternehmen nicht ausschließlich auf Open Source verlassen.
Ich habe auch noch nie einen Wallet Anbieter gesehen, der eine ISO-Zertifizierung hat.
Vielleicht kann jemand von @BitBox dazu ein paar Worte schreiben.
Ich hab nicht geschrieben es gäbe garantiert keinen Bug. Ich hab nur geschrieben, wenn es bekanntermassen einen gäbe, dann würde der Angriff ab da ja schon laufen. Daher kann man die Frage danach ob andere Wallets sicher sind nur damit beantworten dass davon auszugehen ist dass sie sicher sind.
Beim Würfeln kann man aber auch selbst Fehler machen und der Faktor Mensch ist in den meisten Fällen bekanntermaßen dafür verantwortlich, wenn Bitcoin verloren gehen.
Bei Bitbox ist das Verfahren ja Open Source und genug Experten auf der Welt können sich dieses ansehen. Sollte dies nicht ausreichen, um diesem zu vertrauen?
Wie @mowtan schön gezeigt hat, kann man sich ziemlich dämlich anstellen und hat dennoch eine ausreichend hohe Entropie.
Im Idealfall weiß man natürlich trotzdem Bescheid was man tut.
Ja, wenn Leute MultiSig oder Passphrasen nicht verstehen oder ihr Backup nicht redundant und sicher lagern oder ihren Mnemonic irgendwo eintippen, aber nicht, weil sie ihren Seed selbst gewürfelt haben.
Der Code von Coldcard war auch einsehbar.
Man muss halt die Wahrscheinlichkeit miteinander vergleichen. Wie schätzt du die Wahrscheinlichkeit für einen Fehler ein?
Ich schätze ihn deutlich höher ein, als den Entropieverlust durch Würfeln.
Stimmt es, dass Coinkite die Kunden dann per Mail benachrichtigt haben, sie sollen ihre Coins auf sichere Seeds bewegen, obwohl sie zuvor immer behauptet haben die Kundendaten nicht mehr zu besitzen?
Ist ja schön und gut, aber zeigt auch wieder, dass solche Daten nie ganz verschwinden. Das sicherste ist und bleibt die HW persönlich abzuholen und mit Bargeld zu bezahlen. Das geht an mehreren Stellen mittlerweile.
Leicht Offtopic: Hatte schon jemand Seed gewürfelt und importiert in Ledger Nano S? Ledger kann das 24. Wort nicht dynamisch berechnen und erwartet Eingabe aller 24 Wörter, dh. das letzte Wort muss händisch berechnet werden. KI kann ein Script basteln für die Ermittlung, nur ist es nicht schlau, Wörter im PC einzugeben, um das letzte Wort berechnen zu lassen.
Man kann einfach 23 Wörter würfeln. Diese in der Bitbox importieren und erhält dann acht gültige Optionen für das letzte Wort. Davon sucht man sich einfach eines aus und schwupps - hat man ein Mnemonic aus 24 Wörtern.
Wenn man es ohne Bitbox machen möchte weil man Trezor, Ledger oder co verwendet ist das mit dem PC ja kein Problem. Aber es sollte halt ein offline Rechner am besten clean vom Bootstick sein. Wichtig ist nur dass der Seed nie mit einem internetfähigen Gerät in Berührung kommt.
Die 24 Wörter kann ich dann auf meinem Trezor, Ledger oder was auch immer eingeben und haben im besten Fall einen Seed mit hoher Entropie falls ich nichts falsch gemacht habe.
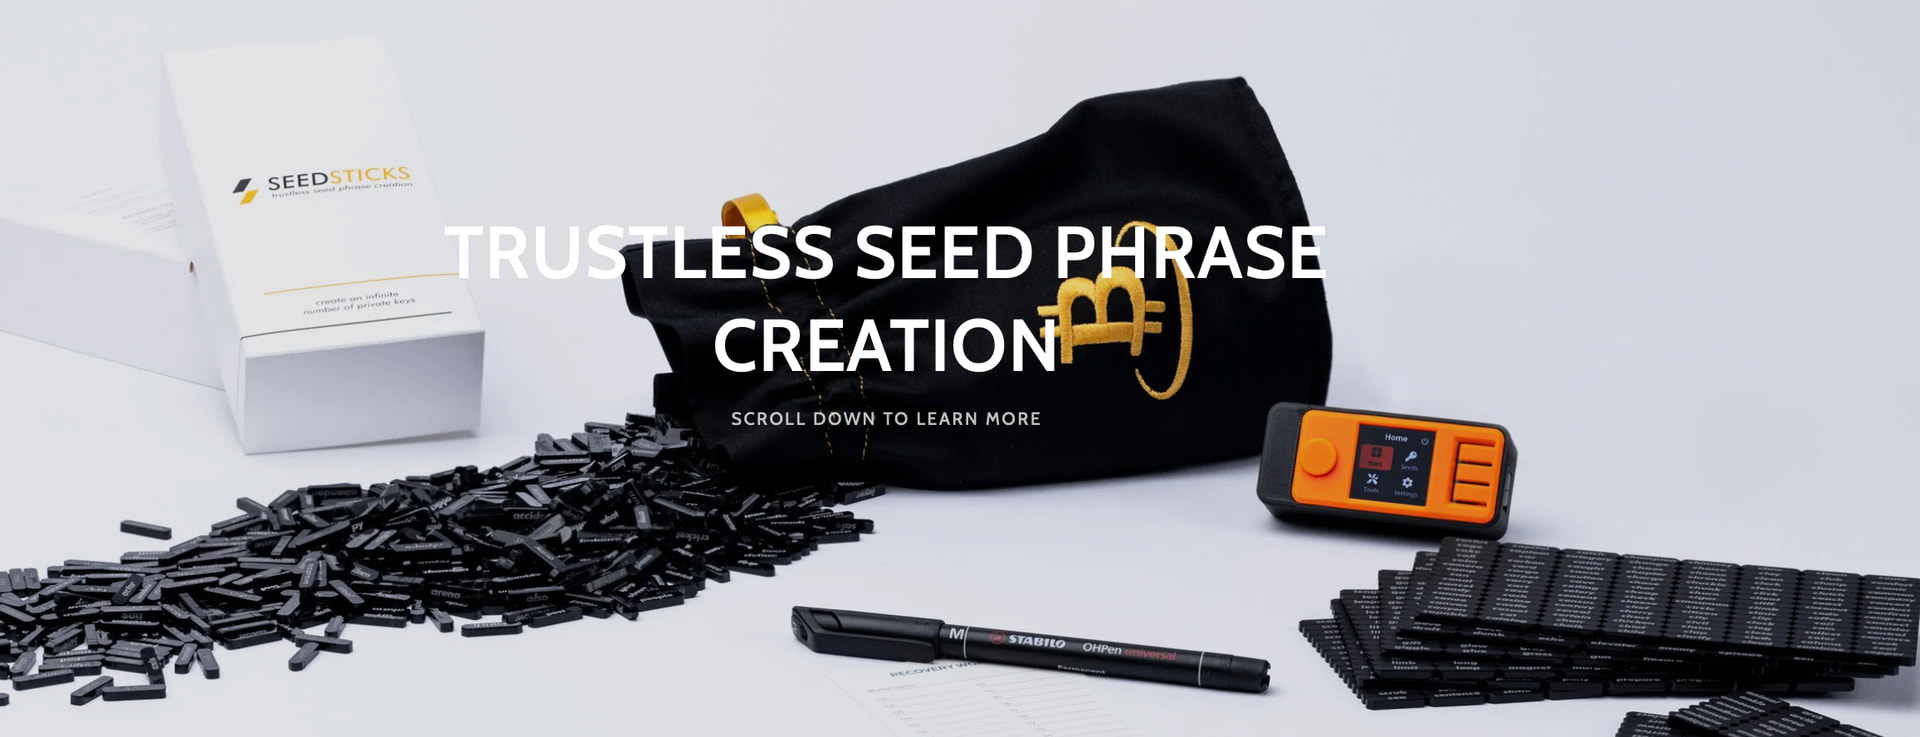
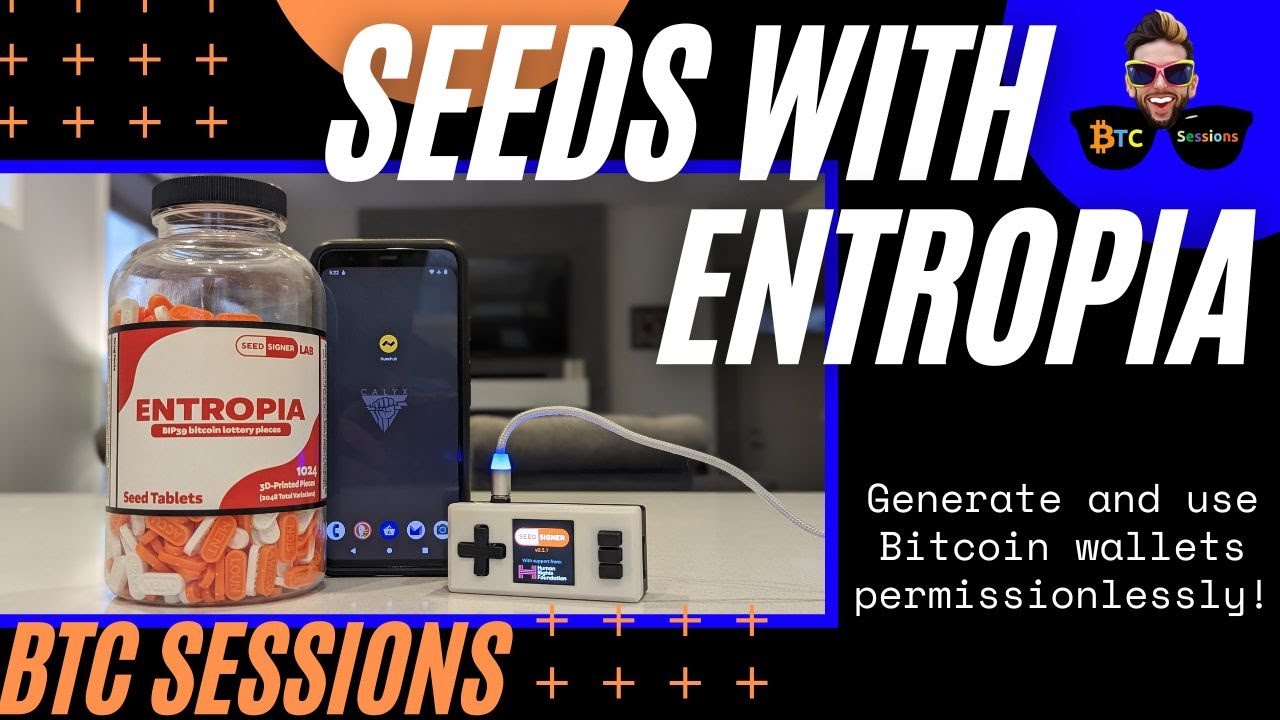
Meinst du das schwarz/orangene Teil mit Display? Das ist ein Seedsigner, den kannst du dir mit etwas Geschick selbst bauen. Gibt es massig Anleitungen auf Youtube. Der ist aber offenbar nicht im Lieferumfang!!!
Kann mich gut an diese erinnern. Der „Sales Guy“ erklärte mir dass der Beutel in der Innenseite nahtlos sei, damit die Zufälligkeit nicht gefährdet werde. Ich dachte damals - manno wo bin ich da nur gelandet. Hatte wohl recht, muss alles bedacht werden.
 ), Seedsigner.. (Bitbox glaub ich auch)
 Hatte wohl recht, muss alles bedacht werden.