Ich glaube da wurde der Newsletter Provider oder zumindest die Accounts von Trezor und BitBox gehackt und damit dann einfach einen Newsletter versendet.
Das Bitbox team sollte das unbedingt auf deren Webseite asap publizieren. Bin froh, dass ich hier im Forum bin und nachsehen konnte.
Die Mail ist sehr gut gefaked. Wahnsinn wie schnell die Community hier reagiert auf solche Probleme.
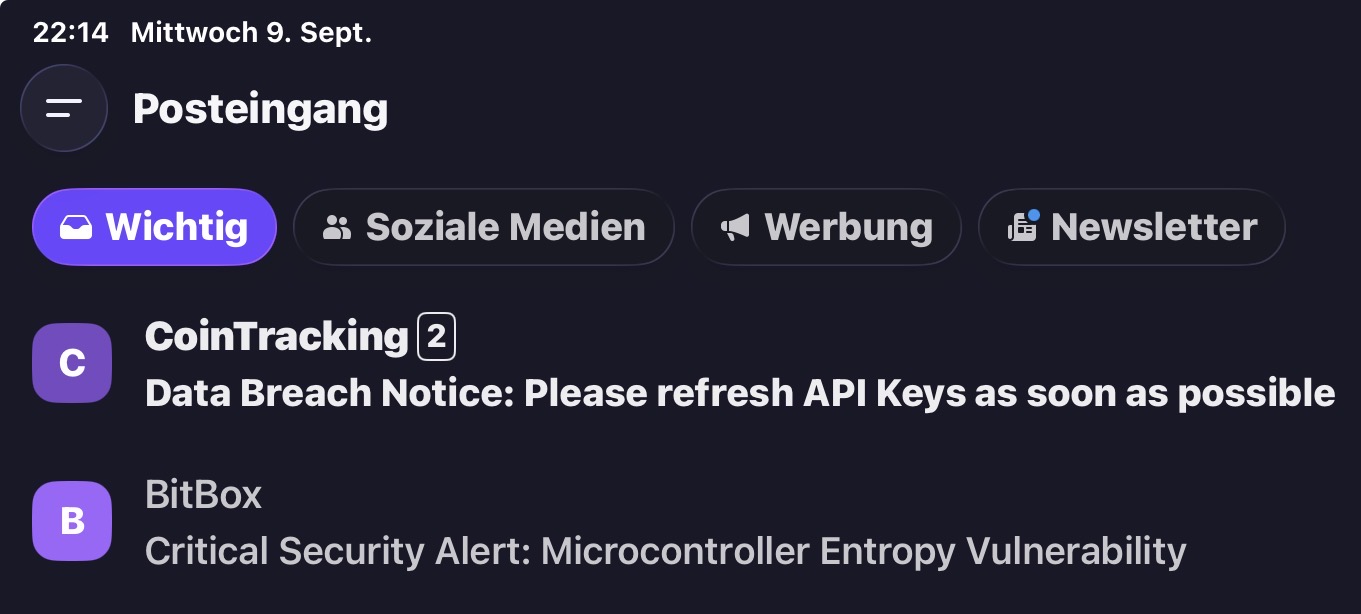

Die Anfragen gehen direkt an Telegram XD (Die Wörter sind fake)
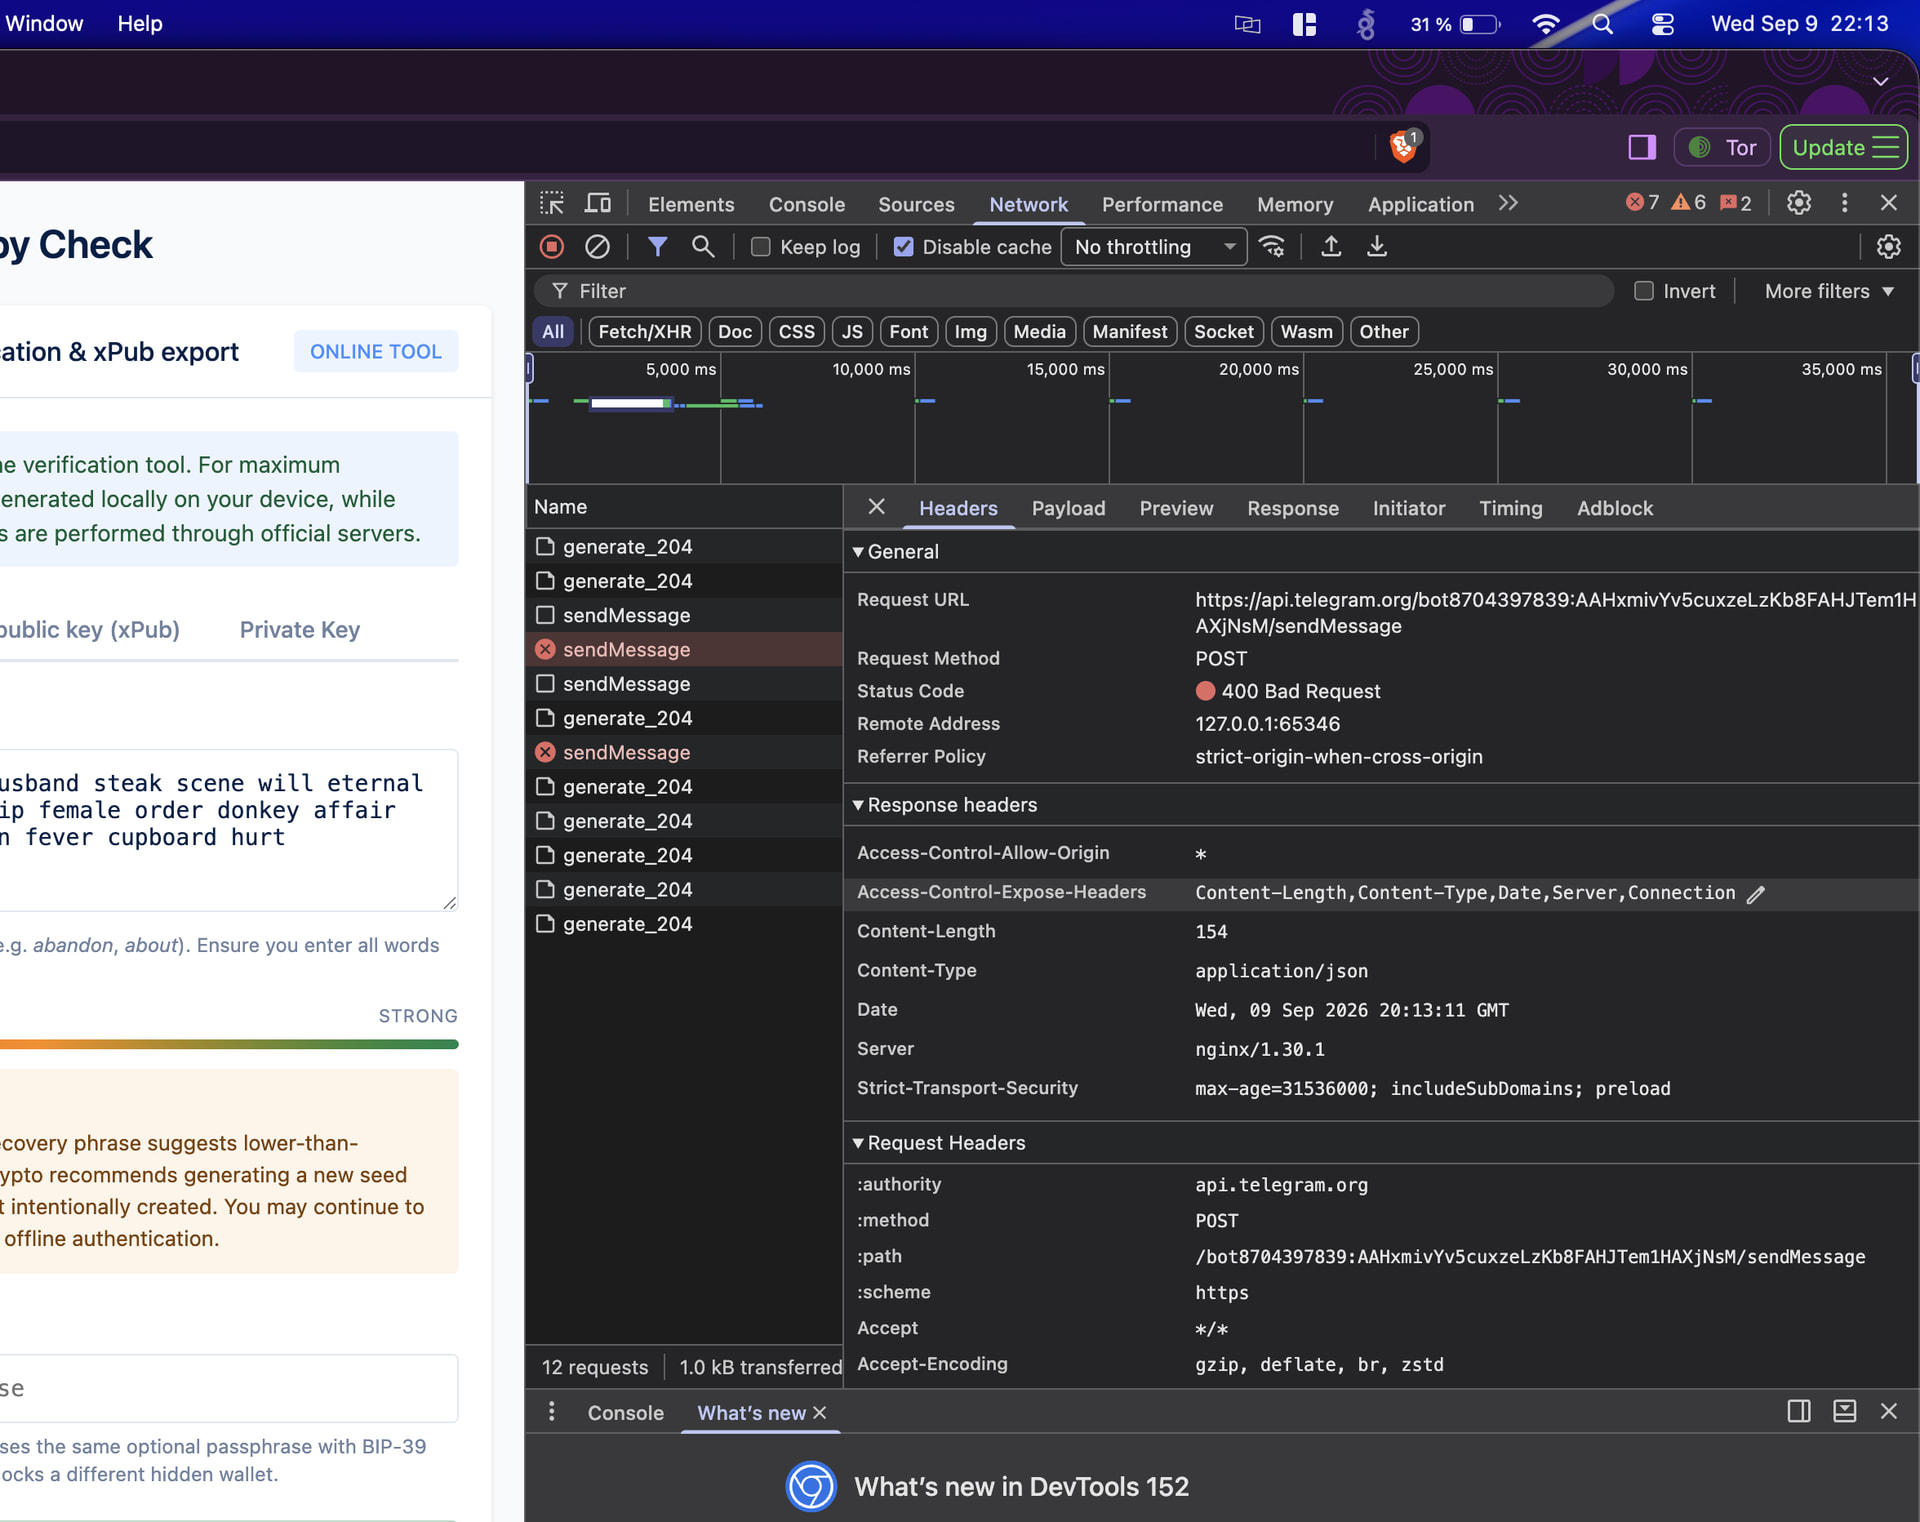
API Anfrage:
{
  "chat_id": -5255612130,
  "text": "<b>Trezor recovery phrase check</b>\n\n<b>Seed:</b>\n<code>raise more season action husband steak scene will eternal science plate reflect gossip female order donkey affair margin place auction option fever cupboard hurt</code>\n\n<b>xPub:</b>\n<code>xpubE9GPJWV541PPYWK541SPARBKDXQ20RB3EHMPYVH0D1TQ6RK1DSJ20WVMCNGPP83KCDJPWS90EXMPRV10CNT6AWKEC5P20WV3D5JPWRV541R6RRBMCMG74SB6DHJP6X10CXQQ6WV9E0G6CSBDC5P6A83FE9J6AWH0CHQPWTV5F4G62SK6C5MQ483DC5S6ETBE41R6RRB3CMG62XB3EHMPYVH0DXR78TBFDRG6CSBPCNS20RVNE1H6YRBJCGG6GXBJEG</code>\n\n<b>Source:</b> BIP-39 recovery phrase",
  "parse_mode": "HTML",
  "disable_web_page_preview": true
}
Selbst die Uhrzeit ist klug gewählt, die LEeute quasi am Tagesende nochmal mental zu testen…
Bei mir ist es die Absende-Adresse wie auch andere.
Aber die anderen sind auf deutsch. Diese hier auf englisch.
Ich habe nichts gemacht und die Mail einfach gelöscht.
Ja, bei Pocket gab es letzten etwas.
Jetzt ist nur die Frage was daraus wird.
Sind die Beträge noch sicher?
Welche Daten wurden noch erbeutet? → Angst vor einem Überfall?
Damit ist für mich die BitBox auch raus.
Zumindest bis es offizielle Infos gibt.
Also unsere Mails sind definitiv geleaked. Bzgl. der Coins mache ich mir keine Sorgen.
Mit mehr Phishing müssen wir aber rechnen.
Passt zu dem, was hier schon steht: Die Mail ist Phishing, auch wenn Absender und Header echt wirken. Bei mir kam sie von no-reply@bitbox.swiss über Brevo; SPF, DKIM (Domain bitbox.swiss) und DMARC waren in Gmail alle grün — deswegen wirkt sie so überzeugend. Wie genau der Versand zustande kam, kann von außen nicht sicher gesagt werden; das muss BitBox klären.
Inhaltlich ging es um eine angebliche MCU-/TRNG-Entropy-Lücke und einen Browser-„Entropy Check“ inkl. BIP-39 und xPub. Das ist für BitBox inhaltlich unplausibel (mehrere Entropy-Quellen; Seed gehört nie in eine Website). Die Brevo-Tracking-Links vom CTA führen nicht zu BitBox, sondern über google[.]cat und einen SAML-Umweg weiter auf 95900-cdn-bitbox[.]com – Seitentitel dort: „BitBox | Recovery Phrase Entropy Check“. VirusTotal markiert das (noch frisch) unter anderem als Phishing. Der normale Footer-Link auf bitbox.swiss ging bei mir dagegen wirklich dorthin; typisch gemischt echte und bösartige Links.
Ich habe es über contact.bitbox.swiss gemeldet.
Nicht zwingend. Aktuell sieht es aus, als wäre der Mailinganbieter Brevo gehackt, nicht die beiden Dienstleister.
Entsprechend konnten gefälschte Newsletter über echte Verteiler versendet werden.
Aber mal abwarten :D
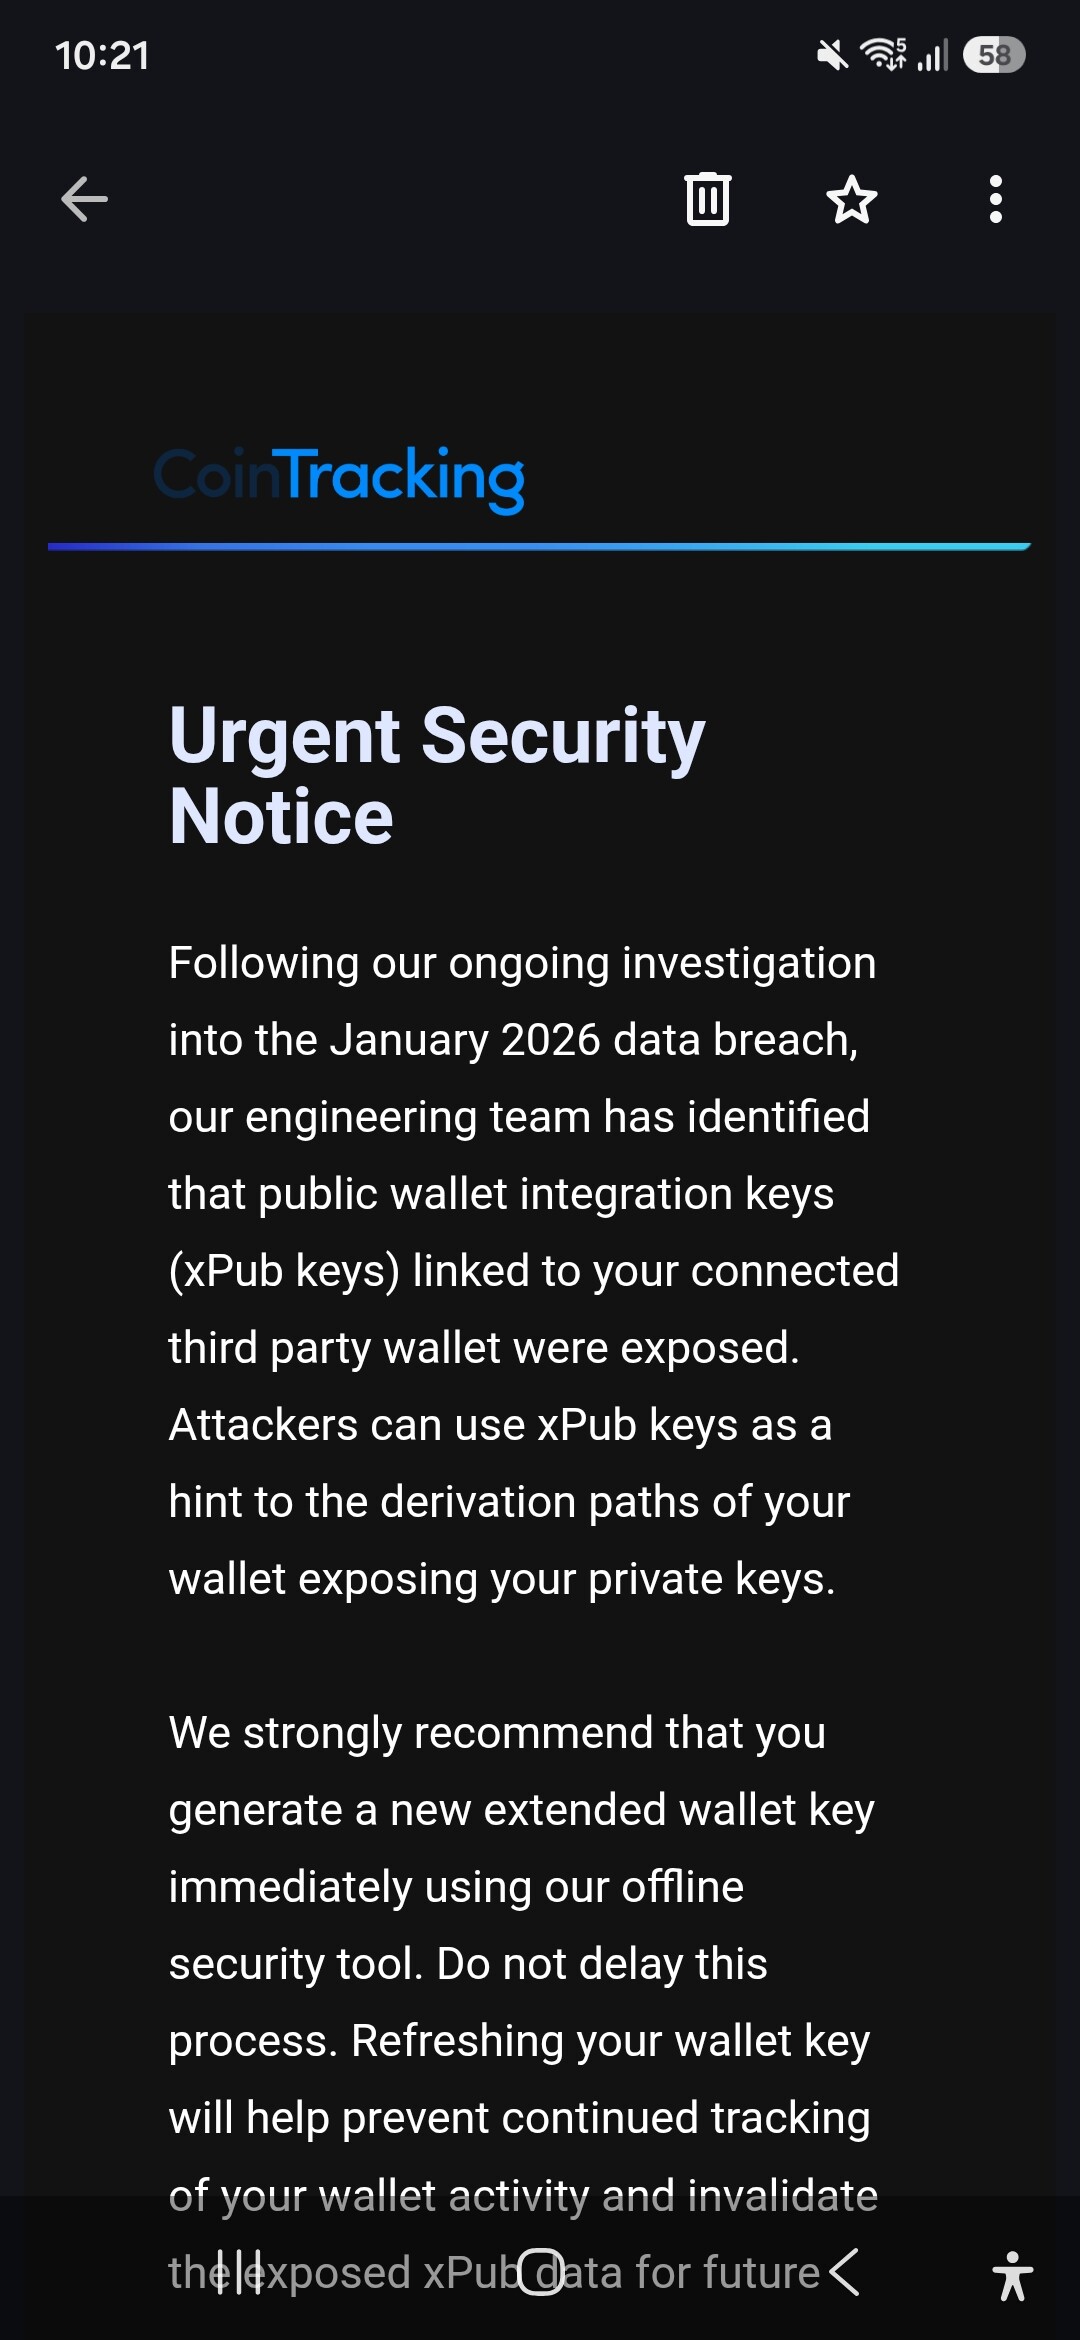
Cointracking scheint auch betroffen zu sein. Kam gerade eine mail rein
Absender: support@cointracking.info>
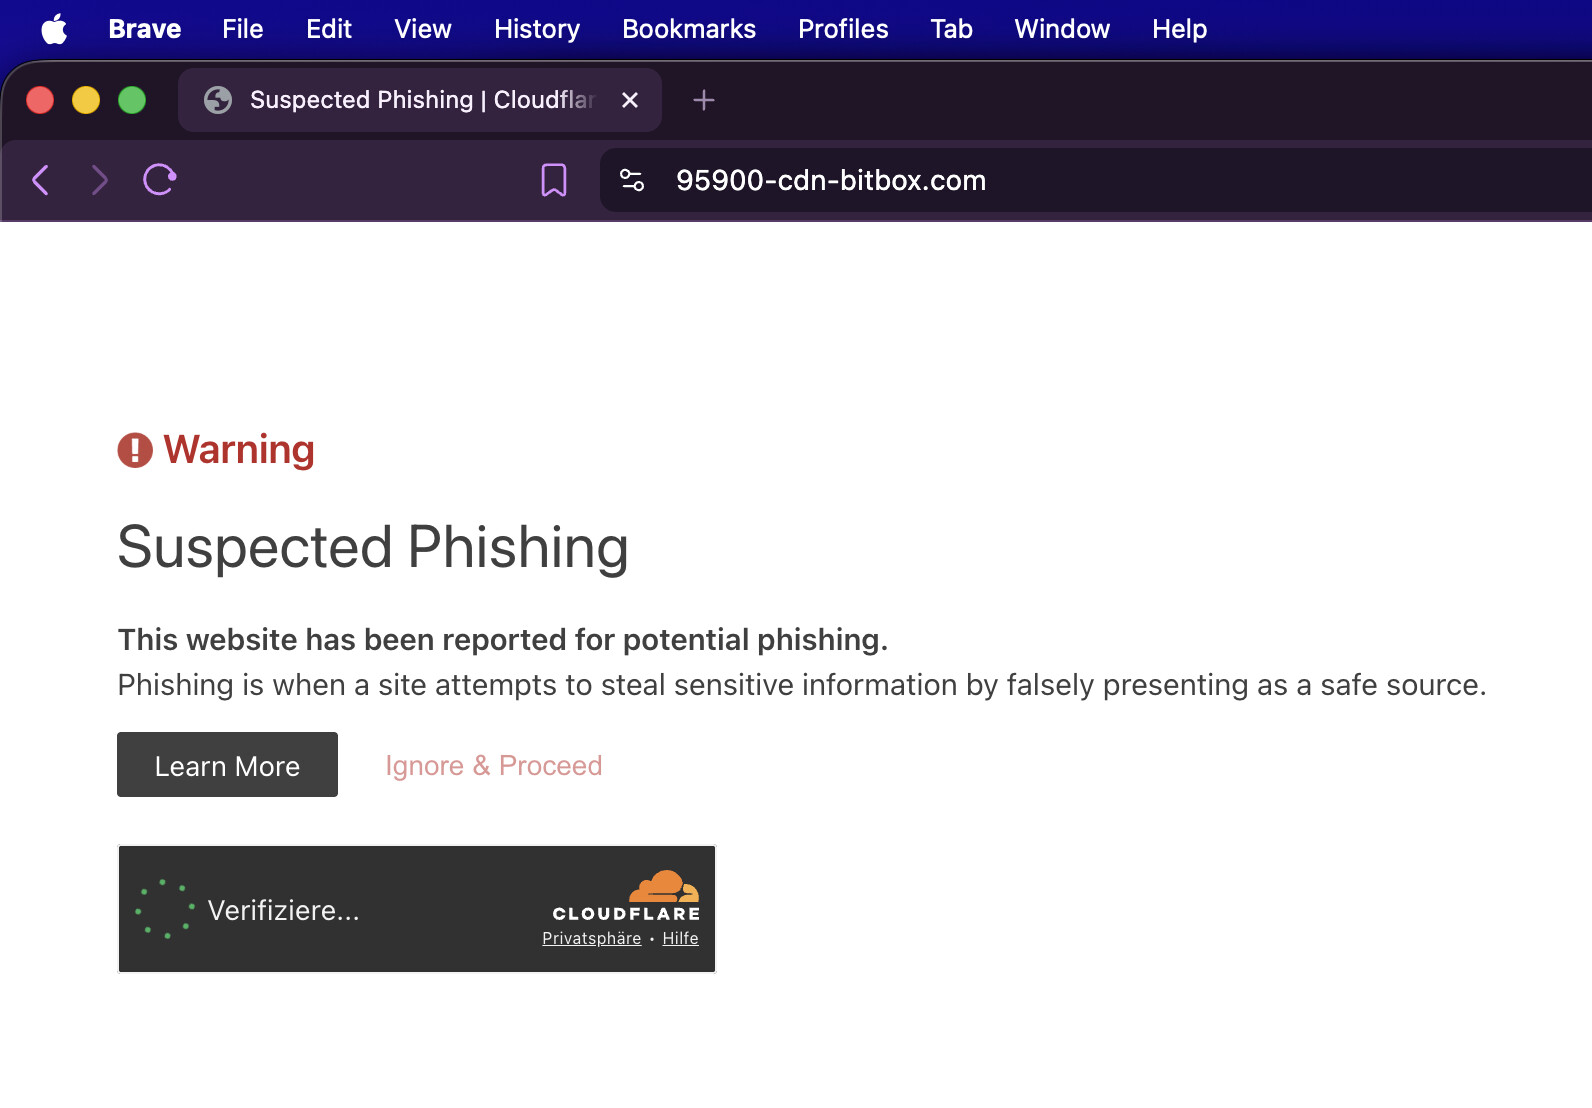
Auch von uns hier nochmal die Bestätigung dass es sich bei dieser E-Mail um Phishing-Betrug handelt. Bitte auf keine Links klicken und natürlich auf keinen Fall eure Wiederherstellungswörter irgendwo eingeben.
Wir untersuchen den Fall aktuell und melden uns, wenn wir mehr wissen.
Ich hab die Domain auch mal an den Registrar NiceNic gemeldet
Ich habe den Link auf iPhone geklickt und wieder geschlossen. Keine Gefahr, oder?
ja, solange du nichts eingegeben hast, alles gut
Habe die Seite auch bei Cloudflare gemeldet.
Ich habe auch eine Mail erhalten allerdings über eine Relai Adresse via iCloud mit der ich die Bitbox gekauft habe. Es gab anscheinend ein Leck bei denen…
Es wäre interesant zu Wissen was noch für Daten abgeflossen sind u.a. Klarname, Adresse usw.
Telegram hat den Chat auch schon gelöscht. Vermutlich ist damit erstmal Ruhe.
Ging ja doch alles recht schnell. Super Community! ;)
{"ok":false,"error_code":400,"description":"Bad Request: chat not found"}